IKEv2/IPsec nedir? Sistemlere yerleşik VPN protokolü
IKEv2/IPsec, Internet Engineering Task Force (IETF) tarafından yayımlanan standart bir VPN protokolüdür ve cihazınız ile sunucu arasındaki trafiği şifreler. Windows, macOS ve iOS yerleşik bir IKEv2 istemcisiyle gelir, bu nedenle bu sistemlerde IKEv2 VPN için üçüncü taraf bir uygulamaya gerek yoktur. SHP.network'te IKEv2, kendi sunucunuz için VPN protokolü olarak seçebileceğiniz 7 seçenekten biridir ve sunucunuz ödemeden sonra 10 dakika içinde hazır olur.
Cihazlarınızda çalışır
Bilgisayar, mobil, TV kutuları ve yönlendiriciler — bu protokolün nerede yerel olarak çalıştığı, nerede geçici çözüm gerektirdiği.
Masaüstü ve Mobil
TV ve Akış
Yönlendiriciler
SHP.network'te IKEv2 protokolü
SHP.network, IKEv2'yi yalnızca size ait özel bir IP'ye sahip kendi sunucunuza otomatik olarak kurar ve yapılandırır. Planlar yıllık faturalandırmayla aylık €9.99'dan başlar.
Ödemeden sonra 10 dakika içinde hazır
UDP 500 ve 4500 portları
Tüm cihazlarınız için sınırsız giriş bilgisi
SSH üzerinden root erişimi
IKEv2 protokolünün temelleri
IKEv2'yi IETF'nin IPsec çalışma grubu ortaklaşa geliştirdi. IKEv2/IPsec iki standardı birleştirir: Internet Key Exchange version 2 bağlantıyı kurar, IP Security (IPsec) ise verileri korur. İlk spesifikasyon olan RFC 4306 Aralık 2005'te yayımlandı. Güncel sürüm RFC 7296 Ekim 2014 tarihlidir ve protokolü bir İnternet Standardı haline getirdi. IKEv2/IPsec en başından beri kurumsal ağlar ve ofisler arası bağlantılar için tasarlandı.
IKEv2/IPsec nasıl çalışır
İki cihaz önce IKE değişimiyle anahtarlar üzerinde anlaşır, ardından IPsec tünellemeyi üstlenir ve aralarındaki trafiği IP paketi düzeyinde şifreler.
IKEv2/IPsec şifreleme ve kriptografi
Her iki taraf da algoritmaları her bağlantı için müzakere eder: ayrı setler IKEv2 kontrol kanalını ve trafiğinizi taşıyan IPsec bileşeni ESP'yi (Encapsulating Security Payload) korur. Modern kurulumlar 128 veya 256 bit anahtarlı AES-GCM ya da ChaCha20-Poly1305 kullanır. Anahtar değişimi Curve25519 veya NIST ECP grupları üzerinden yapılır, karma işlemini SHA-2 üstlenir, imzalar ise RSA, ECDSA veya Ed25519 ile oluşturulur.
IKEv2 kimlik doğrulaması ve anahtar yönetimi
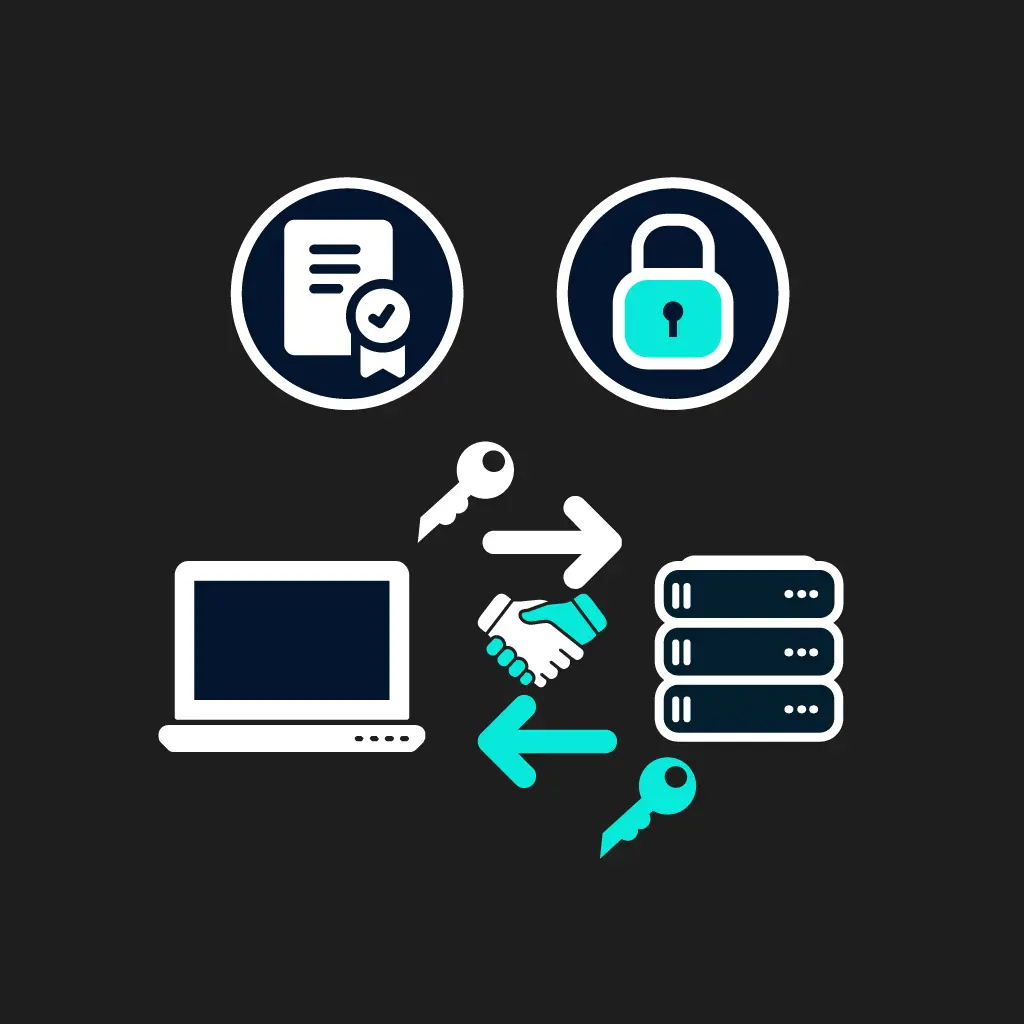
Herhangi bir trafik akmadan önce sunucu ve cihazınız kimliklerini kanıtlar; IKEv2 üç kimlik doğrulama yöntemini kabul eder: X.509 sertifikaları, önceden paylaşılan anahtar veya kullanıcı adı ve parolayla EAP. Oturum anahtarlarını bir Diffie-Hellman değişimi üretir ve her anahtar yenilemede yeni bir değişim yapılabilir. Bu, mükemmel ileri gizlilik sağlar: sonradan çalınan bir anahtar, daha önce kaydedilmiş trafiğin şifresini çözemez. İki uzantı (RFC 8784 ve 9370) kuantum bilgisayarlara karşı koruma ekler; sürüm 26 veya üzerini kullanan iPhone, iPad ve Mac'ler ML-KEM kullanabilir.
IKEv2 neden geliştirildi
Şirketlerin IPsec anahtarlarını ve güvenlik ayarlarını müzakere etmek için standart bir yönteme ihtiyacı vardı. IKEv2, 1998'den kalma üç RFC'ye dağılmış IKEv1'in yerini tek bir belgeyle aldı. Sekiz olası açılış değişimini dört mesajlık tek bir değişime indirdi, IPsec'in tek bir adresi paylaşan yönlendiricilerden geçebilmesi için NAT geçişini yerleşik hale getirdi ve hata durumlarını azaltmak için her mesajın onaylanmasını şart koştu.
IKEv2'nin avantajları ve dezavantajları
| IKEv2 | |
|---|---|
| Sisteme yerleşik | Windows, macOS ve iOS üçüncü taraf uygulama olmadan bağlanır |
| Mobilite | MOBIKE, Wi-Fi'dan mobil veriye geçtiğinizde tüneli açık tutar |
| Kararlı mesaj değişimi | her mesaj onaylanır |
| Performans | WireGuard ile aynı düzeyde yüksek hız |
| Sansüre dayanıklılık | sabit UDP 500 ve 4500 portları kolayca engellenebilir |
IKEv2, OpenVPN ve WireGuard karşılaştırması
Üçü de günlük VPN kullanımına uygundur. IKEv2, Windows, macOS ve iOS ile birlikte gelir, OpenVPN TCP üzerinden çalışabilir, WireGuard protokolü ise tek ve sabit bir modern kriptografi seti kullanır.
| IKEv2/IPsec | OpenVPN | WireGuard | |
|---|---|---|---|
| İlk standart veya sürüm | 2005 (RFC 4306) | 2002 | 2016 |
| Açıklık | açık IETF standardı | GPLv2 | GPLv2 |
| SHP.network'teki portlar | UDP 500 ve 4500 | UDP 1194 | UDP 51820 |
| Kriptografi | müzakere edilir: AES-GCM veya ChaCha20-Poly1305 | TLS üzerinden müzakere edilir: AES-GCM veya ChaCha20-Poly1305 | sabit: Curve25519, ChaCha20-Poly1305 |
| Kimlik doğrulama | sertifikalar, önceden paylaşılan anahtar veya parola | sertifikalar | anahtar çiftleri, SSH bağlantılarındaki gibi |
| Hız | yüksek | orta | yüksek |
| Windows, macOS ve iOS'ta istemci | yerleşik | uygulama gerekir | uygulama gerekir |
| Sansüre dayanıklılık | zayıf | zayıf | zayıf |
SHP.network'te IKEv2 VPN nasıl kurulur
Bağlanmak için üç adım yeterli:
Sunucunuzu seçin
Yalnızca bir parolayla kaydolun, protokol olarak IKEv2'yi, ardından bir plan ve şehir seçin; kartla, Google Pay ile veya kriptoparayla ödeyin.
Kurulumu bekleyin
Sunucunuz IKEv2, güvenlik duvarı ve fail2ban önceden yapılandırılmış olarak 10 dakika içinde hazır olur.
Bağlanın
Kurulum kılavuzunu açın ve VPN'i dizüstü bilgisayarınıza, telefonunuza veya tabletinize ekleyin.
Farklı platformlarda IKEv2
IKEv2, Windows, macOS, iOS, Android ve Linux üzerinde çalışır; Apple TV'ye ise .mobileconfig profili olarak yüklenir.
Windows'ta IKEv2
Windows protokolü yerleşik istemcisiyle destekler: bağlantıyı eklersiniz, uygulama yüklemezsiniz.
macOS'ta IKEv2
macOS da kendi istemcisine sahiptir, bu nedenle Mac'te IKEv2 kurulumu ek yazılım gerektirmez.
iPhone'da IKEv2 kurulumu
Aynı yerleşik istemci iPhone ve iPad üzerinde de çalışır. Telefonda Wi-Fi'dan mobil veriye geçtiğinizde tünel açık kalır.
Android'de IKEv2 kurulumu
Android, Google Play'deki strongSwan VPN Client uygulamasını kullanır; bu uygulama ağ değişikliklerini MOBIKE ile yönetir ve kullanıcı adı ve parolayla oturum açar.
IKEv2/IPsec güvenliği ve standartları
IKEv2, RFC 7296 onu bir İnternet Standardı yapmadan önce yıllarca IETF incelemesinden geçti. Algoritmalar müzakere edildiği için bir tünelin gücü, sunucunun kabul ettiği sete bağlıdır. En yaygın açık kaynaklı uygulama olan strongSwan, GPLv2 lisanslı bir yazılımdır ve henüz tam kapsamlı bağımsız bir denetimden geçmemiştir. SHP.network günlük kaydını işletim sistemi düzeyinde ve protokolde devre dışı bırakır; root erişimi bunu kontrol etmenizi sağlar.
SHP.network'te IKEv2 alternatifleri
IKEv2, SHP.network'teki 7 VPN protokolünden biridir; diğerleri şu görevleri üstlenir:
Cisco uyumlu istemciler
OpenConnect, Cisco AnyConnect ve uyumlu uygulamalarla çalışır.
Engellenen ağlar
VPN'lerin sansürlendiği yerlerde önce VLESS+Reality gelir, ardından Hiddify ve Outline.
Basic planında 7 günlük denemenin ücreti €1'dir.
IKEv2'yi sunucunuza kurunSıkça sorulan sorular
IETF'nin standart bir VPN protokolü. IKEv2 anahtarlar üzerinde anlaşmayı sağlar, IPsec ise cihazınız ile sunucu arasındaki trafiği şifreler. Windows, macOS ve iOS bir IKEv2 istemcisi içerir.
Anahtar değişimi için UDP 500. Arada NAT kullanan bir yönlendirici varsa IKE mesajları ve şifreli trafik UDP 4500'e geçer. SHP.network'te IKEv2 port çifti de aynıdır.
Göreve bağlıdır. IKEv2 neyde daha iyi? Hareket halindeki telefonlarda ve dizüstü bilgisayarlarda: Wi-Fi'dan mobil veriye geçmek tüneli koparmaz. OpenVPN TCP üzerinden çalışabilir. Engellenen ağlarda IKEv2 ve OpenVPN karşılaştırmasının kazananı yoktur: SHP.network orada VLESS+Reality önerir.
Evet, Windows, macOS ve iOS'ta: sunucunun root sertifikasını içe aktardığınızda yerleşik istemcileri bağlanır. Android'de strongSwan uygulaması gerekir.
Evet. MOBIKE uzantısı, yeniden bağlanmak yerine mevcut tüneli telefonunuzun yeni adresine taşır; Android'de strongSwan uygulaması da bunu destekler.
Diğer protokolleri keşfedin
WireGuard®, Jason A. Donenfeld'in tescilli markasıdır. OpenVPN®, OpenVPN, Inc. şirketinin tescilli markasıdır. Yukarıda gösterilen diğer tüm ürün adları, işletim sistemi ve cihaz markası logoları ile ticari markalar ilgili sahiplerine aittir; burada yalnızca tanımlama amacıyla kullanılmaktadır ve herhangi bir bağlantı veya onay anlamına gelmez.