Linux için en iyi kişisel VPN: kendi sunucunuz, özel IP, açık kaynaklı istemciler
Linux kullanıyorsanız ve kaliteli, güvenilir, Linux için en iyi VPN'e ihtiyacınız varsa doğru yerdesiniz. Hemen işe koyulalım. WireGuard, OpenVPN, IKEv2/IPSec, OpenConnect, Outline, VLESS+Reality (Xray-core), Hiddify. Tamamen açık kaynaklı yazılımlarla Linux üzerinde kendi VPN sunucunuzu kurmak için bildiğimiz her şey burada. Kendi sunucunuza, özel IP adresine ve gizliliğe ihtiyacınız olduğundan, geleneksel ticari VPN sağlayıcıları size uygun değildir. Bunların hepsini, bir barındırma sağlayıcısından kiralayıp kendiniz kuracağınız kendi sunucunuzda yapabilirsiniz. Peki ya kurulum için saatler harcamak istemiyor, ama yine de düzgün yapılandırılmış bir VPN ve sunucuya erişim istiyorsanız? Cevap basit: Self Hosted Project (SHP). SHP, Linux için sıradan bir VPN uygulaması değildir. Her müşteri şifreleme, root erişimi, özel IP adresi, çeşitli protokolleri otomatik olarak yapılandırma imkanı ve konum değiştirme özelliğiyle kendi sunucusunu alır. Linux için kullanılabilen herhangi bir protokol üzerinden bağlanın.
Linux'ta Önemli VPN Özellikleri
Önce VPN'in Linux mimarisi içinde nasıl çalıştığını daha yakından inceleyelim.
Mimari Düzey
VPN, resmi sistem çerçevesi VPNService API aracılığıyla Android mimarisine entegre edilmiştir. Sistem, VPN için izole bir sanal arayüz (TUN) ayırır. Bu, bir uygulamanın cihazın giden trafiğini merkezi olarak filtrelemesine ve yönlendirmesine olanak tanır.
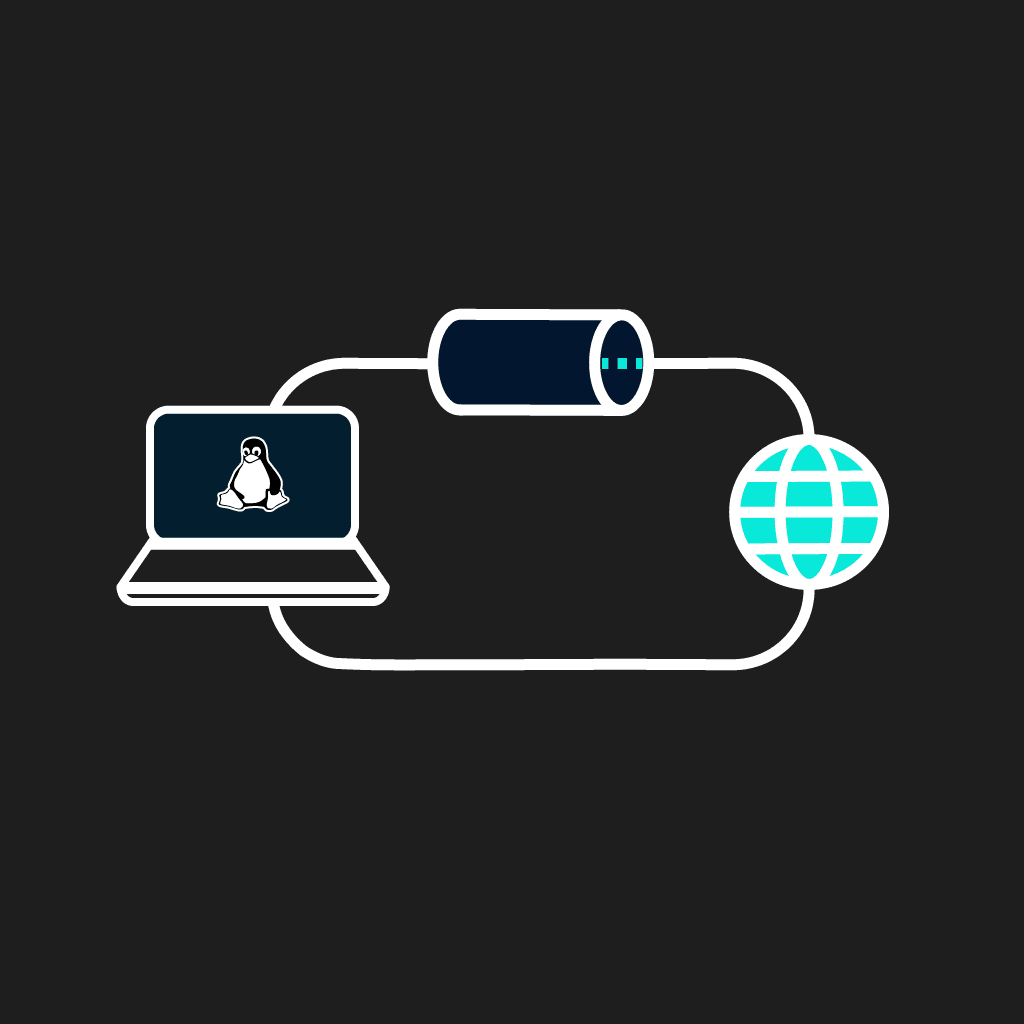
Split-Tunneling
Linux'ta VPN için split tunneling, seçili trafiği şifreli bir VPN tüneli üzerinden yönlendirmenize izin verirken diğer uygulamaların veya yerel alt ağların herkese açık internete doğrudan erişmesine olanak tanır. Bu, LAN üzerinde yerel cihaz keşfi için idealdir, hassas olmayan indirmeleri hızlandırır ve bölgesel kısıtlaması olan yerel hizmetlere erişim sağlar
Kill-Switch
Linux'ta bir ağ değişikliği (ev Wi-Fi ağından mobil bir erişim noktasına veya herkese açık bir Wi-Fi ağına geçiş), varsayılan yönlendirme tablosu VPN tüneli yeniden kurulmadan önce yeni harici ağ tarafından üzerine yazıldığından, başkalarının korumasız trafiğinizi, gerçek IP adresinizi ve DNS isteklerinizi görmesine yol açabilecek bir race condition tetikleyebilir.
SHP'yi diğer paylaşımlı VPN'lerden ayıran nedir?
Demek Linux için bir VPN edinmeye karar verdiniz. Hemen ardından NordVPN ve ExpressVPN'den teklifler karşınıza çıkıyor. Bu teklifleri değerlendirmeye değer mi? Öncelikle, fiyatlar sadece bir yıl sonra artıyor ve bu da VPN'i sizin için pahalı hale getiriyor. İkincisi, ek özellikler her zaman ekstra bir maliyetle geliyor, örneğin özel bir IP adresi. Üçüncüsü, bağlanabilecek cihaz sayısında bir sınır var. SHP neden sizin için en iyi çözüm? İşte NordVPN ve ExpressVPN'den üç temel fark:
- Paylaşılan bir sunucu yerine kendi VPS'inizi alırsınız;
- ekstra ücret olmadan özel bir IP;
- root erişimi, böylece hiçbir günlük kaydı tutulmadığını doğrulayabilirsiniz.
VPN hizmetimizi kullanmak için oldukça iyi bir başlangıç.
Linux'ta 3 Adımda VPN Nasıl Kurulur
Kararınızı verdiniz. Peki sırada ne var? Hizmete nasıl kaydolursunuz? Linux'ta VPN kurmak «Bağlan»a tıklamak kadar basit değildir, ancak SHP ile oldukça kolaydır: uzun bir doğrulama sürecinden geçmenize veya sunucudan onay için tüm gün beklemenize gerek yoktur. Kayıt işlemi stressizdir ve ek bir gereklilik içermez. Süreç boyunca size üç adımda rehberlik edelim.
SEÇİN
Kaydolun, bir protokol seçin, bir plan ve bir sunucu konumu seçin, ardından kripto para veya kredi kartıyla ödeme yapın.
ALIN
VPN yapılandırma dosyalarına ve sunucunun kendisine web panelinden erişin.
BAĞLANIN
Linux cihazınızı VPN sunucunuza bağlayın. Ve tüm bunların çok hızlı gerçekleştiğini unutmayın: tüm süreç sadece 10 dakika sürer.
Linux'ta hangi VPN protokolünü kullanmalıyım?
Bir protokol seçmek için Linux VPN istemci yazılımının özelliklerini ve teknik özelliklerini inceleyin. Bu özellikleri farklı protokoller arasında karşılaştırın.
WireGuard
Linux'ta en yüksek VPN hızlarını ve en düşük CPU yükünü istiyorsanız WireGuard'ı tercih edin. Zaten Linux çekirdeğine gömülü olduğundan sorunsuz entegrasyon ve yüksek kaynak verimliliği elde edersiniz. WireGuard'ın Linux için sade kodu, donanımınızı daha az zorlayarak daha fazla veri aktarmanızı sağlar ve ağlar arasında geçiş yaptığınızda neredeyse anında yeniden bağlanır.
OpenVPN
Ancak bazen katı bir güvenlik duvarının veya tipik VPN trafiğini engelleyen genel bir ağın arkasında sıkışıp kalabilirsiniz. İşte tam da bu noktada Linux'ta OpenVPN devreye girer. Kısıtlayıcı ortamlarla iyi uyum sağlar ve çoğu ağın açık bıraktığı TCP 443 gibi portlardan sızar. OpenVPN'in Linux'taki geçmişi kendini kanıtlıyor: yirmi yılı aşkın süredir denetleniyor, bu yüzden kararlılığına ve güvenliğine güveniliyor. Ancak unutmayın, WireGuard Linux'a göre daha ağırdır. Daha yüksek CPU kullanımı ve daha düşük en yüksek hızlar fark edeceksiniz. Yine de gerçekten ihtiyacınız olduğunda sağlam bir yedek seçenektir.
OpenConnect VPN
OpenConnect VPN, Cisco'nun tescilli AnyConnect istemcisine alternatif olarak tasarlanmış ücretsiz, açık kaynaklı bir VPN istemcisidir. Trafiği standart bir HTTPS isteği gibi göstererek (SSL/TLS portları üzerinden) kurumsal ve özel ağlara güvenli şekilde bağlanmak için kullanılır, bu da engellemeleri, ISP güvenlik duvarlarını ve NAT kısıtlamalarını aşmayı kolaylaştırır.
Kişisel bir VPN sunucusu neden Linux kullanıcıları için en iyi seçimdir
Linux için kendi VPN sunucunuzu çalıştırdığınızda artık ticari bir sağlayıcının trafiğinizi kaydetmesi, hızınızı sınırlaması veya sisteminizi hantal istemci uygulamalarıyla doldurması konusunda endişelenmenize gerek kalmaz. Linux'ta her şey sorunsuzca birbirine uyar. Örneğin WireGuard, hizmet kontrolünü systemd'nin üstlenmesiyle doğrudan çekirdeğe entegre olur, böylece kurulum sade ve verimli olur. Linux için en iyi VPN'i seçmenin dört belirgin avantajı vardır:
- Özel IP;
- Sunucunuza root erişimi: günlükleri inceleyebilir ve yapılandırmayı ihtiyaçlarınıza göre özelleştirebilirsiniz;
- İzole bağlantı: komşu yok;
- Tüm cihazlarınız için tek bir VPS: dizüstü bilgisayar, masaüstü bilgisayar, yönlendirici ve sunucu.
Performans açısından beğenecek çok şey var. WireGuard çekirdek düzeyinde çalıştığından, çok yüksek hızlar ve neredeyse hiç CPU yükü olmadan çalışırsınız. Rastgele kullanıcılarla alan paylaşmadığınız için kısıtlama veya sürpriz bant genişliği limitleriyle uğraşmazsınız. Biraz daha ileri gitmek mi istiyorsunuz? Buyurun: split tunneling için betikler yazın, güvenlik duvarınızı nftables veya iptables ile sıkılaştırın ya da DNS'inizi düzenleyin. Her şey sizin kontrolünüzde.
Linux Uyumluluğu ve Desteklenen Dağıtımlar
Kendi uygulamamızı değil, resmi açık kaynaklı uygulamaları kullandığımız için hizmetimizi tüm modern Linux dağıtımlarında kullanabilirsiniz, örneğin: Ubuntu, Debian, Fedora, Arch Linux, Linux Mint, openSUSE, Raspberry Pi OS, CentOS ve benzerleri. Genellikle iki ana mimari görürsünüz: x86_64 (tipik masaüstü ve dizüstü donanımı) ve ARM (akıllı telefonlar, Raspberry Pi'ler ve hatta bazı yeni dizüstü bilgisayarlar gibi düşük güçlü birçok cihazda karşınıza çıkar).
Linux'ta kişisel bir VPN ile neler yapabilirsiniz
Ayarları ince ayarlayabilir ve başka hiçbir VPN sağlayıcısının sunmadığı deneysel özelliklere erişebilir, her şeyi CLI üzerinden istediğiniz zaman yapılandırabilirsiniz. Bir VPN kullanarak, ülkenizde erişilemeyen içeriklere erişim kazanır ve ziyaret ettiğiniz web sitelerini internet sağlayıcınızdan gizlersiniz.
VPN tünelinizle hizmetlerinizi kendiniz barındırın
Hizmetleri kendiniz barındırıp özel bir VPN tüneli üzerinden bağlandığınızda, aslında ev uygulamalarınızın etrafına güvenli, şifreli bir kalkan koymuş olursunuz: dosyalar için Nextcloud, yayın akışı için Jellyfin veya akıllı cihazlarınız için Home Assistant gibi şeyleri düşünün. En iyi kısmı mı? Root erişimine sahip kendi VPS'inizde, bir VPN tüneline paralel olarak kendi hizmetlerinizi (Nextcloud, Bitwarden, Jellyfin, Git sunucusu) kurabilirsiniz. Bu benzersizdir: rakiplerin paylaşımlı barındırma planlarında bu mümkün değildir.
Herkese açık Wi-Fi'de dizüstü bilgisayarınızı koruyun
Herkese açık Wi-Fi kullanırken dikkatli olmanız gerekir: bu ağlar göründükleri kadar güvenli değildir. Veri trafiğinizi şifrelemekle başlayın; bir VPN burada çok işe yarar ve bilgilerinizi aynı ağdaki gözetleyicilerden korur. Kafeler, havalimanları, oteller: açık ağlar. Herkese açık Wi-Fi'de trafiğinizin çoğu zaten HTTPS ile şifrelenmiştir, ancak DNS istekleriniz ve bağlandığınız alan adları (SNI aracılığıyla) aynı ağdaki herkes tarafından hâlâ görülebilir. Bir VPN bunu da gizler, böylece ağı izleyen kimse hangi siteleri ziyaret ettiğinizi bilemez.
Bankacılık ve iş kaynaklarına güvenle erişin
Bir VPN üzerinden bankacılık hizmetlerine ve iş kaynaklarına güvenle erişmek için güvenilir bir ticari çözüm veya Linux için kurumsal bir VPN kullanmak, sunucu seçimiyle ilgili önerileri takip etmek ve çok faktörlü kimlik doğrulama gibi ek güvenlik önlemlerini ihmal etmemek önemlidir. Yurt dışından düzenli olarak çalışıyorsanız, özel IP adresine sahip bir VPN'i değerlendirmelisiniz. Statik bir IP adresi, giriş geçmişinizi daha tutarlı hale getirir ve bankanın girişinizi şüpheli olarak işaretleme olasılığını azaltır. Ülkenizde veya şehrinizde bulunan bir sunucuya bağlanmak, şüpheli etkinlik olarak işaretlenmenizi önlemeye yardımcı olur. Banka hesabınıza başka bir ülkeden bir IP adresiyle giriş yapmak güvenlik sistemlerini tetikleyebilir, hesabınızın geçici olarak kilitlenmesine yol açabilir veya ek kimlik doğrulaması gerektirebilir.
SHP ve Linux için ücretsiz VPN uygulamaları karşılaştırması
SHP'yi ve Linux için ücretsiz VPN hizmetlerini karşılaştırmak için özelliklerini inceleyebilirsiniz:
| Ücretsiz Linux VPN | Tipik ücretli Linux VPN | SHP kişisel VPN sunucusu | |
|---|---|---|---|
| Trafik günlüğü yok | |||
| İzole bant genişliği | |||
| Reklamlar | |||
| Özel IP | Ek ücret karşılığında | ||
| Root erişimi | |||
| Desteklenen protokoller | 1-2 | 2-4 | 7 |
SHP'yi diğer cihazlarda kullanın
SHP size önceden yapılandırılmış ayarlara sahip bir sunucu sağlar; seçtiğiniz protokolü destekleyen herhangi bir cihazı buna bağlayabilirsiniz, böylece tek bir yapılandırma her yerde çalışır. Ayrıca Windows, iOS ve MacOS cihazlarında da çalışır. SHP, tek bir aboneliği aynı anda birden fazla cihazda kullanmanıza olanak tanır. Varsayılan olarak SHP, VPN'e bağlanmak için 10 ile 32 arasında yapılandırma dosyası sağlar (protokole bağlı olarak), ancak daha fazlasına ihtiyacınız varsa sunucuya bağlanıp ihtiyacınız kadar ek dosya oluşturabilirsiniz.
Sıkça sorulan sorular
Yalnızca resmi açık kaynaklı uygulamalar kullanıyoruz; indirme bağlantılarını /get-started sayfasında veya sunucunuzun kontrol panelinde bulabilirsiniz.
Evet. Destek SHP'ye değil, protokol istemcilerine bağlıdır: bunlar standart depolar aracılığıyla tüm büyük dağıtımlarda mevcuttur.
Evet. SHP tamamen CLI (wg, openvpn, systemd-networkd) üzerinden çalışır. Bu, grafik arayüzü olmayan sunucular, Raspberry Pi cihazları ve betiklerle otomasyon için kullanışlıdır.
Hayır. Her plan, SHP tarafından özel IP ile sağlanan belirli özelliklere sahip gerçek bir VPS'tir. Ancak maliyet sizin için önemli bir sorunsa veya projenizin bütçesi sınırlıysa, size uygun bir bütçe dostu alternatif sunabiliriz: uzun vadeli taahhüt gerektirmeyen aylık bir plan.
WireGuard, sistem çekirdeğine doğrudan entegrasyonu, yüksek performansı ve kompakt mimarisi nedeniyle genellikle Linux için en iyi seçim olarak kabul edilir. Linux çekirdeğine 5.6 sürümünden bu yana dahildir, bu da minimum ek yük ve daha basit yapılandırma sağlar. OpenVPN, Linux için daha çok yönlüdür ve katı güvenlik duvarlarında daha iyi çalışır. Her ikisi de SHP'de kullanılabilir.
Linux'ta WireGuard kurmak oldukça basittir. Dağıtımınızın paket yöneticisini (apt, dnf veya pacman gibi) kullanarak WireGuard paketini kurun, ardından yapılandırma dosyasını SHP kontrol panelinden indirip /etc/wireguard/ dizinine yerleştirin. Bundan sonra tek yapmanız gereken, ilgili yapılandırma dosyasının adını belirterek `wg-quick up` komutuyla VPN bağlantısını etkinleştirmektir. Her şey doğru yapıldıysa, güvenli bağlantı sadece birkaç saniye içinde kurulur.
Evet. Raspberry Pi OS, herhangi bir standart dışı bileşen yüklemeye gerek kalmadan hem WireGuard'ı hem de OpenVPN'i tamamen destekler. Her iki VPN protokolünü kurmak, normal bir Linux bilgisayarında yapılandırmakla neredeyse aynıdır, bu yüzden masaüstü dağıtımlarına aşina kullanıcılar hızla alışacaktır. Yapılandırma, masaüstünde olduğu gibi kurulur. Tüm yerel ağın trafiğini Pi üzerinden yönlendirme bölümü ise bir bonustur.
WireGuard, doğrudan Linux çekirdeğinde çalıştığı için daha yüksek performans sunar; OpenVPN daha fazla kaynak kullanır, ancak modern donanımda bunu fark bile etmezsiniz. Bir SHP VPS'inde her kullanıcıya kendi kaynakları sağlanır, bu nedenle ağ bant genişliği diğer müşterilerle paylaşılmaz. Bu, tutarlı performans ve öngörülebilir bağlantı hızları sağlar. Yakın konum, düşük ping anlamına gelir.
Evet, güvenlidir. Dilerseniz e-posta adresi vermeden veya KYC sürecini tamamlamadan kaydolabilir ve kripto para ile ödeme yapabilirsiniz, bu da yüksek düzeyde gizlilik sağlamanıza olanak tanır. Ek bir avantaj, sunucuya tam root erişimi verilmesidir. Bu, sistem günlüklerini bağımsız olarak incelemenize, hizmet işlemlerini izlemenize ve hangi verilerin işlendiğini ve depolandığını doğrulamanıza olanak tanır. Bağlantı için WireGuard ve OpenVPN gibi güvenilir açık kaynaklı VPN istemcileri kullanılır.