Was ist IKEv2/IPsec? Das native VPN-Protokoll
IKEv2/IPsec ist ein standardisiertes VPN-Protokoll der Internet Engineering Task Force (IETF) und verschlüsselt den Datenverkehr zwischen Ihrem Gerät und einem Server. Windows, macOS und iOS bringen einen integrierten IKEv2-Client mit, daher braucht ein IKEv2-VPN auf diesen Systemen keine Drittanbieter-App. Bei SHP.network ist IKEv2 eine von 7 Optionen, die Sie als VPN-Protokoll für Ihren eigenen Server wählen können, der innerhalb von 10 Minuten nach der Zahlung bereitsteht.
Läuft auf Ihren Geräten
Desktop, Mobilgeräte, TV-Boxen und Router — wo dieses Protokoll nativ läuft und wo eine Behelfslösung nötig ist.
Desktop & Mobil
TV & Streaming
Router
Das IKEv2-Protokoll bei SHP.network
SHP.network installiert und konfiguriert IKEv2 automatisch auf Ihrem eigenen Server mit einer dedizierten IP-Adresse, die nur Ihnen gehört. Die Tarife beginnen bei €9.99 pro Monat bei jährlicher Abrechnung.
Innerhalb von 10 Minuten nach der Zahlung bereit
UDP-Ports 500 und 4500
Zugänge für alle Ihre Geräte, ohne Limit
Root-Zugriff über SSH
Grundlagen des IKEv2-Protokolls
Die IPsec-Arbeitsgruppe der IETF hat IKEv2 gemeinsam entwickelt. IKEv2/IPsec verbindet zwei Standards: Internet Key Exchange Version 2 baut die Verbindung auf, und IP Security (IPsec) schützt die Daten. Die erste Spezifikation, RFC 4306, erschien im Dezember 2005. Die aktuelle Fassung, RFC 7296, stammt vom Oktober 2014 und machte das Protokoll zum Internet-Standard. Von Anfang an war IKEv2/IPsec für Unternehmensnetzwerke und Site-to-Site-Verbindungen zwischen Standorten ausgelegt.
So funktioniert IKEv2/IPsec
Zwei Geräte vereinbaren zuerst über den IKE-Austausch die Schlüssel, danach übernimmt IPsec das Tunneling und verschlüsselt den Datenverkehr zwischen ihnen auf Ebene der IP-Pakete.
Verschlüsselung und Kryptografie bei IKEv2/IPsec
Beide Seiten handeln die Algorithmen für jede Verbindung aus: Getrennte Sätze schützen den IKEv2-Steuerkanal und ESP (Encapsulating Security Payload), den IPsec-Teil, der Ihren Datenverkehr transportiert. Moderne Konfigurationen nutzen AES-GCM mit 128- oder 256-Bit-Schlüsseln oder ChaCha20-Poly1305. Der Schlüsselaustausch läuft über Curve25519 oder NIST-ECP-Gruppen, SHA-2 übernimmt das Hashing, und Signaturen stammen von RSA, ECDSA oder Ed25519.
IKEv2-Authentifizierung und Schlüsselverwaltung
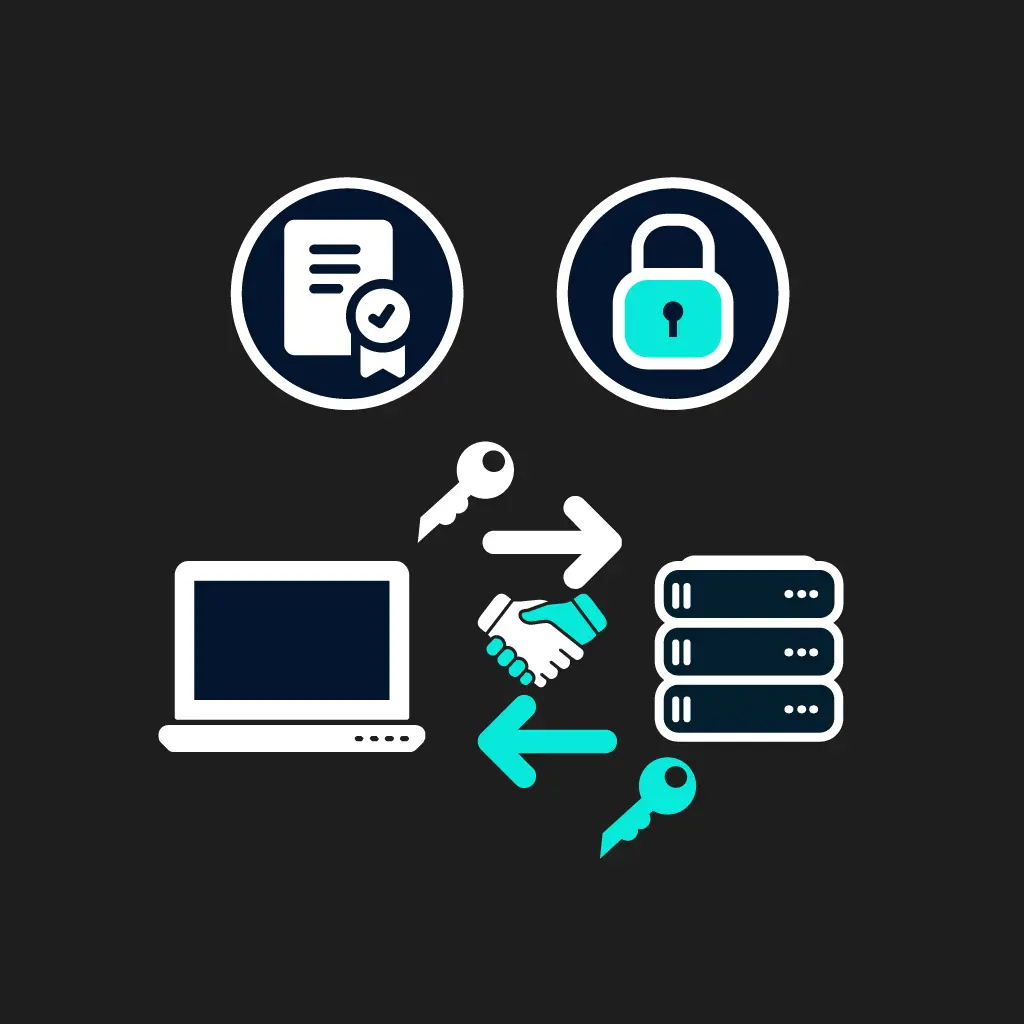
Bevor Daten fließen, weisen der Server und Ihr Gerät ihre Identität nach, und IKEv2 akzeptiert drei Authentifizierungsmethoden: X.509-Zertifikate, einen Pre-Shared Key oder EAP mit Benutzername und Passwort. Ein Diffie-Hellman-Austausch erzeugt die Sitzungsschlüssel, und bei jeder Schlüsselerneuerung kann ein neuer laufen. Das ergibt Perfect Forward Secrecy: Ein später gestohlener Schlüssel kann zuvor aufgezeichneten Datenverkehr nicht entschlüsseln. Zwei Erweiterungen (RFC 8784 und 9370) schützen zusätzlich vor Quantencomputern, und iPhones, iPads und Macs ab Version 26 können ML-KEM nutzen.
Warum IKEv2 entwickelt wurde
Unternehmen brauchten einen einheitlichen Weg, um IPsec-Schlüssel und Sicherheitseinstellungen auszuhandeln. IKEv2 ersetzte IKEv1, das über drei RFCs aus dem Jahr 1998 verteilt war, durch ein einziges Dokument. Es reduzierte acht mögliche Eröffnungsaustausche auf einen einzigen Austausch aus vier Nachrichten, integrierte NAT-Traversal, damit IPsec Router passiert, die sich eine Adresse teilen, und ließ jede Nachricht bestätigen, um Fehlerzustände zu verringern.
Vor- und Nachteile von IKEv2
| IKEv2 | |
|---|---|
| Im System integriert | Windows, macOS und iOS verbinden sich ohne Drittanbieter-App |
| Mobilität | MOBIKE hält den Tunnel aufrecht, wenn Sie von Wi-Fi zu mobilen Daten wechseln |
| Stabiler Austausch | jede Nachricht wird bestätigt |
| Leistung | hohe Geschwindigkeit, auf Augenhöhe mit WireGuard |
| Zensurresistenz | feste UDP-Ports 500 und 4500 sind leicht zu blockieren |
IKEv2 vs. OpenVPN vs. WireGuard
Alle drei eignen sich für die alltägliche VPN-Nutzung. IKEv2 ist in Windows, macOS und iOS enthalten, OpenVPN kann über TCP laufen, und das WireGuard-Protokoll nutzt einen festen Satz moderner Kryptografie.
| IKEv2/IPsec | OpenVPN | WireGuard | |
|---|---|---|---|
| Erster Standard oder erste Version | 2005 (RFC 4306) | 2002 | 2016 |
| Offenheit | offener IETF-Standard | GPLv2 | GPLv2 |
| Ports bei SHP.network | UDP 500 und 4500 | UDP 1194 | UDP 51820 |
| Kryptografie | ausgehandelt: AES-GCM oder ChaCha20-Poly1305 | über TLS ausgehandelt: AES-GCM oder ChaCha20-Poly1305 | fest: Curve25519, ChaCha20-Poly1305 |
| Authentifizierung | Zertifikate, Pre-Shared Key oder Passwort | Zertifikate | Schlüsselpaare, wie bei SSH |
| Geschwindigkeit | hoch | mittel | hoch |
| Client unter Windows, macOS und iOS | integriert | App nötig | App nötig |
| Zensurresistenz | schwach | schwach | schwach |
So richten Sie ein IKEv2-VPN bei SHP.network ein
In drei Schritten sind Sie verbunden:
Wählen Sie Ihren Server
Registrieren Sie sich nur mit einem Passwort, wählen Sie IKEv2 als Protokoll, dann einen Tarif und eine Stadt, und bezahlen Sie per Karte, Google Pay oder Kryptowährung.
Warten Sie auf die Einrichtung
Ihr Server ist innerhalb von 10 Minuten bereit, mit IKEv2, einer Firewall und bereits konfiguriertem fail2ban.
Verbinden
Öffnen Sie die Einrichtungsanleitung und fügen Sie das VPN auf Ihrem Laptop, Smartphone oder Tablet hinzu.
IKEv2 auf verschiedenen Plattformen
IKEv2 läuft unter Windows, macOS, iOS, Android und Linux, und Apple TV übernimmt es als .mobileconfig-Profil.
IKEv2 unter Windows
Windows unterstützt das Protokoll mit seinem integrierten Client: Sie fügen die Verbindung hinzu und installieren keine App.
IKEv2 unter macOS
macOS hat ebenfalls einen eigenen Client, daher braucht die IKEv2-Einrichtung auf dem Mac keine zusätzliche Software.
IKEv2-Einrichtung auf dem iPhone
Derselbe integrierte Client funktioniert auf iPhone und iPad. Auf dem Smartphone bleibt der Tunnel bestehen, wenn Sie von Wi-Fi zu mobilen Daten wechseln.
IKEv2-Einrichtung unter Android
Android nutzt den strongSwan VPN Client aus Google Play, der Netzwerkwechsel über MOBIKE bewältigt und sich mit Benutzername und Passwort anmeldet.
Sicherheit und Standards von IKEv2/IPsec
IKEv2 durchlief jahrelange Prüfungen in der IETF, bevor RFC 7296 es zum Internet-Standard machte. Da die Algorithmen ausgehandelt werden, hängt die Stärke eines Tunnels davon ab, welchen Satz der Server akzeptiert. strongSwan, die verbreitetste offene Implementierung, ist GPLv2-Software und wurde noch keinem vollständigen unabhängigen Audit unterzogen. SHP.network deaktiviert das Logging auf OS-Ebene und im Protokoll, und mit Root-Zugriff können Sie das selbst prüfen.
Alternativen zu IKEv2 bei SHP.network
IKEv2 ist eines von 7 VPN-Protokollen bei SHP.network, und die anderen decken diese Aufgaben ab:
Cisco-kompatible Clients
OpenConnect funktioniert mit Cisco AnyConnect und kompatiblen Apps.
Blockierte Netzwerke
Wo VPNs zensiert werden, steht VLESS+Reality an erster Stelle, gefolgt von Hiddify und Outline.
Eine 7-tägige Testphase im Tarif Basic kostet €1.
Stellen Sie IKEv2 auf Ihrem Server bereitHäufig gestellte Fragen
Ein Standard-VPN-Protokoll der IETF. IKEv2 vereinbart die Schlüssel, und IPsec verschlüsselt den Datenverkehr zwischen Ihrem Gerät und dem Server. Windows, macOS und iOS enthalten einen IKEv2-Client.
UDP 500 für den Schlüsselaustausch. Sitzt ein Router mit NAT dazwischen, wechseln die IKE-Nachrichten und der verschlüsselte Datenverkehr auf UDP 4500. Bei SHP.network ist das IKEv2-Portpaar dasselbe.
Das hängt von der Aufgabe ab. Worin ist IKEv2 besser? Bei Smartphones und Laptops unterwegs: Der Wechsel von Wi-Fi zu mobilen Daten unterbricht den Tunnel nicht. OpenVPN kann über TCP laufen. Für blockierte Netzwerke hat die Frage IKEv2 oder OpenVPN keinen Sieger: SHP.network empfiehlt dort VLESS+Reality.
Ja, unter Windows, macOS und iOS: Der integrierte Client verbindet sich, sobald Sie das Root-Zertifikat des Servers importiert haben. Unter Android brauchen Sie die strongSwan-App.
Ja. Die Erweiterung MOBIKE verschiebt den bestehenden Tunnel auf die neue Adresse Ihres Smartphones, statt neu zu verbinden, und unter Android unterstützt auch die strongSwan-App sie.
Weitere Protokolle entdecken
WireGuard® ist eine eingetragene Marke von Jason A. Donenfeld. OpenVPN® ist eine eingetragene Marke von OpenVPN, Inc. Alle anderen oben gezeigten Produktnamen, Betriebssystem- und Gerätemarkenlogos sowie Marken sind Eigentum ihrer jeweiligen Inhaber; sie dienen hier nur der Identifikation und implizieren keine Zugehörigkeit oder Befürwortung.