Das beste persönliche VPN für Linux: eigener Server, dedizierte IP, Open-Source-Clients
Wenn Sie Linux nutzen und ein hochwertiges, zuverlässiges und das beste VPN für Linux brauchen, sind Sie hier richtig. Kommen wir zur Sache. WireGuard, OpenVPN, IKEv2/IPSec, OpenConnect, Outline, VLESS+Reality (Xray-core), Hiddify. Das ist unser Know-how für die Einrichtung Ihres eigenen VPN-Servers unter Linux mit vollständig quelloffener Software. Da Sie einen eigenen Server mit dedizierter IP-Adresse und Privatsphäre brauchen, sind klassische kommerzielle VPN-Anbieter nicht das Richtige für Sie. Das alles lässt sich auf einem eigenen Server umsetzen, den Sie bei einem Hosting-Anbieter mieten und selbst einrichten müssen. Doch was, wenn Sie nicht mehrere Stunden mit der Einrichtung verbringen wollen und trotzdem ein sauber konfiguriertes VPN mit Zugriff auf den Server haben möchten? Die Antwort ist einfach: das Self Hosted Project (SHP). SHP ist nicht einfach eine weitere VPN-App für Linux. Jeder Kunde erhält einen eigenen Server mit Verschlüsselung, Root-Zugriff, einer dedizierten IP-Adresse, automatischer Konfiguration verschiedener Protokolle und der Möglichkeit, den Standort zu wechseln. Verbinden Sie sich über jedes für Linux verfügbare Protokoll.
Wichtige VPN-Funktionen unter Linux
Schauen wir uns zunächst genauer an, wie VPN innerhalb der Linux-Architektur funktioniert.
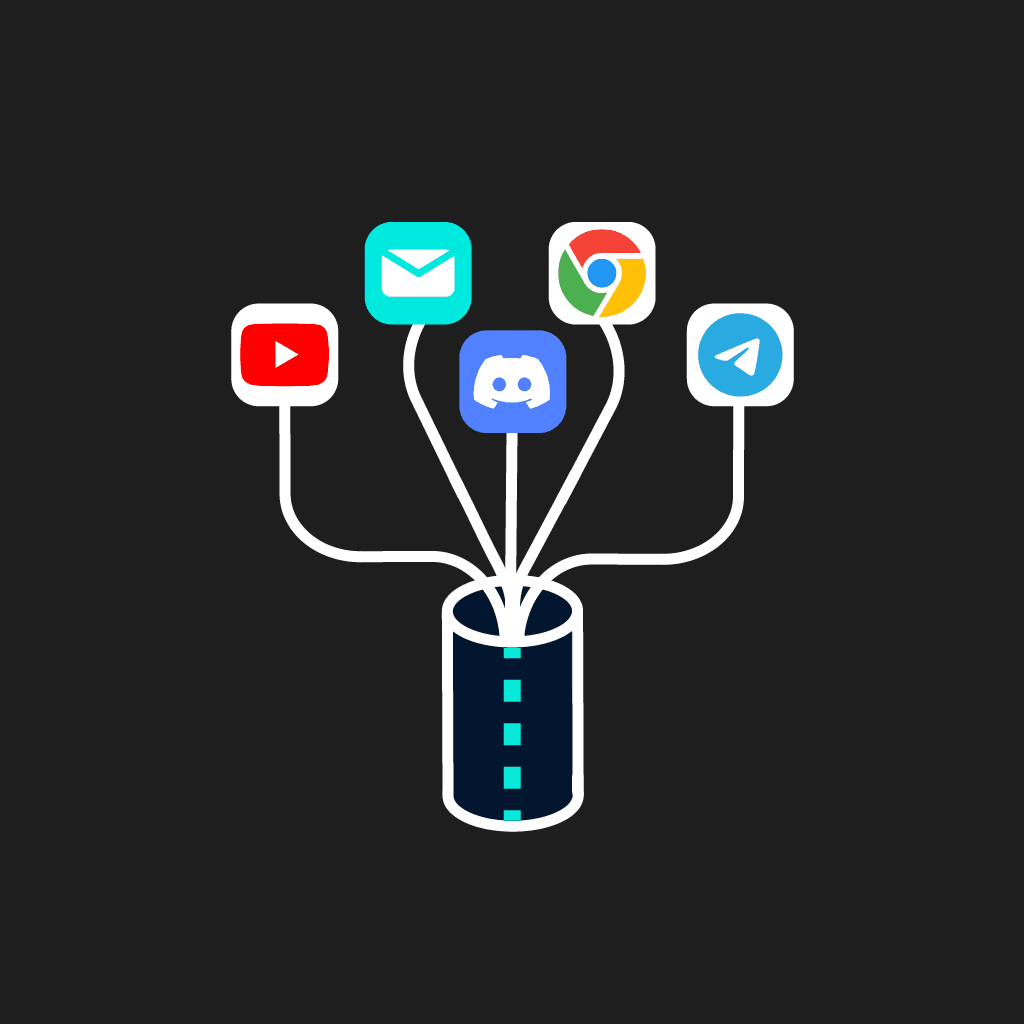
Die architektonische Ebene
Das VPN ist über die offizielle System-Schnittstelle VPNService API in die Android-Architektur eingebunden. Das System reserviert für das VPN eine isolierte virtuelle Schnittstelle (TUN). So kann eine App den ausgehenden Datenverkehr des Geräts zentral filtern und umleiten.
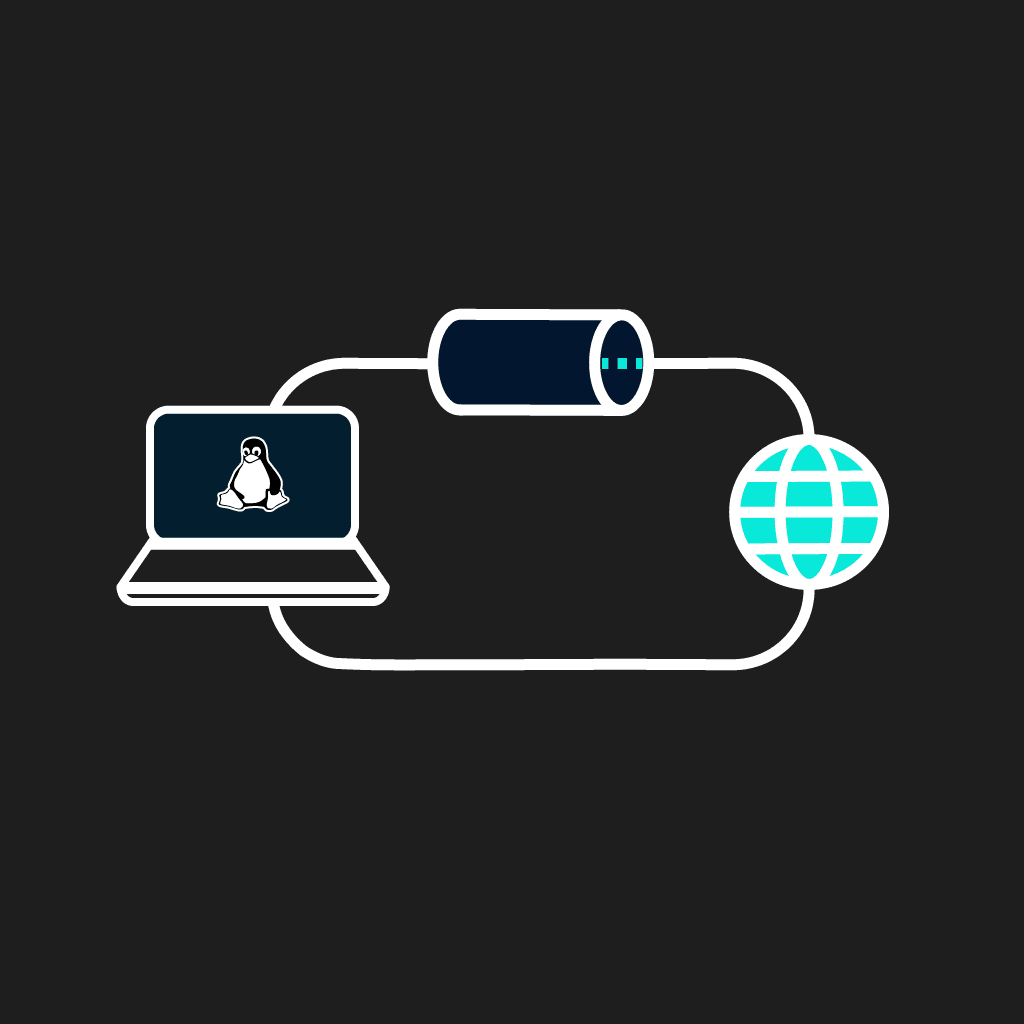
Split-Tunneling
Split-Tunneling für VPN unter Linux lässt Sie ausgewählten Datenverkehr durch einen verschlüsselten VPN-Tunnel leiten, während andere Anwendungen oder lokale Subnetze direkt auf das öffentliche Internet zugreifen. Das ist ideal für die Geräteerkennung im lokalen Netzwerk, beschleunigt unkritische Downloads und ermöglicht den Zugriff auf lokale Dienste mit regionalen Beschränkungen
Kill-Switch
Ein Netzwerkwechsel unter Linux (z. B. vom Heim-WLAN zu einem mobilen Hotspot oder einem öffentlichen WLAN) kann eine Race Condition auslösen, bei der andere Ihren ungeschützten Datenverkehr, Ihre echte IP-Adresse und Ihre DNS-Anfragen sehen können, weil die Standard-Routing-Tabelle durch das neue externe Netzwerk überschrieben wird, bevor der VPN-Tunnel wiederhergestellt ist.
Was unterscheidet SHP von anderen Shared-VPN-Diensten?
Sie haben sich also entschieden, ein VPN für Linux zu nutzen. Sofort tauchen online Angebote von NordVPN und ExpressVPN auf. Lohnt es sich, diese in Betracht zu ziehen? Erstens steigen die Preise schon nach einem Jahr, was das VPN für Sie teuer macht. Zweitens kosten zusätzliche Funktionen immer extra, zum Beispiel eine dedizierte IP-Adresse. Drittens gibt es eine Begrenzung bei der Anzahl der verbundenen Geräte. Warum ist SHP die beste Lösung für Sie? Hier sind drei entscheidende Unterschiede zu NordVPN und ExpressVPN:
- Sie erhalten Ihren eigenen VPS statt eines geteilten Servers;
- eine dedizierte IP ohne Aufpreis;
- Root-Zugriff, mit dem Sie überprüfen können, dass keine Protokolle gespeichert werden.
Das ist ein ziemlich guter Start für die Nutzung unseres VPN-Dienstes.
So richten Sie ein VPN unter Linux in 3 Schritten ein
Sie haben sich entschieden. Aber was kommt als Nächstes? Wie melden Sie sich für den Dienst an? Ein VPN unter Linux einzurichten ist nicht so einfach wie ein Klick auf «Verbinden», aber mit SHP ist es ziemlich einfach: Es ist kein langwieriger Verifizierungsprozess nötig, und Sie müssen nicht den ganzen Tag auf eine Bestätigung vom Server warten. Die Registrierung ist stressfrei und ohne zusätzliche Anforderungen. Wir führen Sie in drei Schritten durch den Prozess.
AUSWÄHLEN
Registrieren, ein Protokoll wählen, einen Tarif und einen Serverstandort auswählen und dann mit Kryptowährung oder Kreditkarte bezahlen.
ERHALTEN
Greifen Sie über das Webpanel auf die VPN-Konfigurationsdateien und den Server selbst zu.
VERBINDEN
Verbinden Sie Ihr Linux-Gerät mit Ihrem VPN-Server. Und das Ganze geht sehr schnell: Der komplette Vorgang dauert nur 10 Minuten.
Welches VPN-Protokoll sollte ich unter Linux verwenden?
Um ein Protokoll auszuwählen, prüfen Sie die Funktionen und Spezifikationen der jeweiligen Linux-VPN-Client-Software. Vergleichen Sie diese Spezifikationen über verschiedene Protokolle hinweg.
WireGuard
Wenn Sie unter Linux die höchste VPN-Geschwindigkeit und die geringste CPU-Last wollen, entscheiden Sie sich für WireGuard. Es ist bereits fest im Linux-Kernel integriert, sodass Sie eine reibungslose Integration und hohe Ressourceneffizienz erhalten. Der schlanke Code von WireGuard für Linux bedeutet, dass Sie mehr Daten bei geringerer Belastung Ihrer Hardware übertragen können, und beim Wechsel zwischen Netzwerken verbindet es sich fast sofort neu.
OpenVPN
Manchmal stecken Sie jedoch hinter einer strengen Firewall oder einem öffentlichen Netzwerk fest, das typischen VPN-Verkehr blockiert. Genau dann ist OpenVPN unter Linux Gold wert. Es kommt gut mit restriktiven Umgebungen zurecht und schleicht sich durch Ports wie TCP 443, die von den meisten Netzwerken offen gelassen werden. Die Erfolgsgeschichte von OpenVPN unter Linux spricht für sich: Es wird seit über zwanzig Jahren geprüft, weshalb man seiner Stabilität und Sicherheit vertraut. Bedenken Sie aber, dass es schwerer ist als WireGuard unter Linux. Sie werden eine höhere CPU-Auslastung und niedrigere Höchstgeschwindigkeiten bemerken. Trotzdem ist es eine solide Rückfalllösung, wenn Sie sie wirklich brauchen.
OpenConnect VPN
OpenConnect VPN ist ein kostenloser Open-Source-VPN-Client, der als Alternative zu Ciscos proprietärem AnyConnect-Client entwickelt wurde. Er wird verwendet, um sich sicher mit Unternehmens- und privaten Netzwerken zu verbinden, indem er den Datenverkehr als normale HTTPS-Anfrage tarnt (über SSL/TLS-Ports), wodurch sich Blockaden, ISP-Firewalls und NAT-Beschränkungen leicht umgehen lassen.
Warum ein persönlicher VPN-Server die beste Wahl für Linux-Nutzer ist
Betreiben Sie Ihren eigenen VPN-Server für Linux: Sie müssen sich keine Sorgen mehr machen, dass ein kommerzieller Anbieter Ihren Datenverkehr protokolliert, Ihre Geschwindigkeit drosselt oder Ihr System mit klobigen Client-Apps vollstopft. Unter Linux fügt sich einfach alles nahtlos ein. WireGuard zum Beispiel gleitet direkt in den Kernel, während systemd die Dienststeuerung übernimmt, sodass die Einrichtung sauber und effizient ist. Es gibt vier konkrete Vorteile bei der Wahl des besten VPN für Linux:
- Dedizierte IP;
- Root-Zugriff auf Ihren Server: Sie können die Protokolle einsehen und die Konfiguration nach Ihren Bedürfnissen anpassen;
- Isolierte Verbindung: keine Mitbenutzer;
- Ein VPS für all Ihre Geräte: Laptop, Desktop, Router und Server.
In puncto Leistung gibt es viel zu mögen. Da WireGuard auf Kernel-Ebene läuft, erhalten Sie blitzschnelle Geschwindigkeiten und kaum CPU-Last. Da Sie sich den Platz nicht mit zufälligen Nutzern teilen, gibt es keine Drosselung oder überraschenden Bandbreitenlimits. Möchten Sie experimentieren? Nur zu: Schreiben Sie Skripte für Split-Tunneling, sichern Sie Ihre Firewall mit nftables oder iptables, oder passen Sie Ihr DNS an. Alles liegt in Ihrer Hand.
Linux-Kompatibilität und unterstützte Distributionen
Da wir keine eigene Anwendung verwenden, sondern offizielle Open-Source-Anwendungen, können Sie unseren Dienst auf allen gängigen Linux-Distributionen nutzen, etwa: Ubuntu, Debian, Fedora, Arch Linux, Linux Mint, openSUSE, Raspberry Pi OS, CentOS und so weiter. Meist kommen zwei Hauptarchitekturen zum Einsatz: x86_64 (klassische Desktop- und Laptop-Hardware) und ARM (verbreitet bei stromsparenden Geräten wie Smartphones, Raspberry Pis oder auch einigen neueren Laptops).
Was Sie mit einem persönlichen VPN unter Linux tun können
Sie können die Einstellungen feinjustieren und auf experimentelle Funktionen zugreifen, die kein anderer VPN-Anbieter bietet, und alles jederzeit über die CLI konfigurieren. Mit einem VPN erhalten Sie Zugriff auf Inhalte, die in Ihrem Land nicht verfügbar sind, und verbergen die von Ihnen besuchten Websites vor Ihrem Internetanbieter.
Selbst gehostete Dienste über Ihren VPN-Tunnel
Wenn Sie Dienste selbst hosten und sich über einen privaten VPN-Tunnel verbinden, legen Sie im Grunde einen sicheren, verschlüsselten Schutzschild um Ihre Heim-Apps: denken Sie an Dinge wie Nextcloud für Dateien, Jellyfin fürs Streaming oder Home Assistant für Ihre Smart-Home-Geräte. Das Beste daran? Auf Ihrem eigenen VPS mit Root-Zugriff können Sie eigene Dienste (Nextcloud, Bitwarden, Jellyfin, Git-Server) parallel zu einem VPN-Tunnel einrichten. Das ist einzigartig: Bei den Shared-Hosting-Plänen der Konkurrenz ist das nicht möglich.
Schützen Sie Ihren Laptop im öffentlichen WLAN
Wenn Sie öffentliches WLAN nutzen, müssen Sie aufpassen: Diese Netzwerke sind nicht so sicher, wie sie scheinen. Fangen Sie mit der Verschlüsselung Ihres Datenverkehrs an; ein VPN hilft hier enorm und schützt Ihre Daten vor Mitlesern im selben Netzwerk. Cafés, Flughäfen, Hotels: offene Netzwerke. In öffentlichem WLAN ist der Großteil Ihres Datenverkehrs bereits durch HTTPS verschlüsselt, aber Ihre DNS-Anfragen und die Domains, mit denen Sie sich verbinden (über SNI), sind für jeden im selben Netzwerk weiterhin sichtbar. Ein VPN verbirgt auch das, sodass niemand, der das Netzwerk beobachtet, weiß, welche Websites Sie besuchen.
Sicherer Zugriff auf Bank- und Arbeitsressourcen
Um über ein VPN sicher auf Bankdienste und Arbeitsressourcen zuzugreifen, ist es wichtig, eine zuverlässige kommerzielle Lösung oder ein Unternehmens-VPN für Linux zu verwenden, Empfehlungen zur Serverwahl zu befolgen und zusätzliche Sicherheitsmaßnahmen wie die Multi-Faktor-Authentifizierung nicht zu vernachlässigen. Wenn Sie regelmäßig aus dem Ausland arbeiten, sollten Sie ein VPN mit dedizierter IP-Adresse in Betracht ziehen. Eine statische IP-Adresse macht Ihren Anmeldeverlauf konsistenter und verringert die Wahrscheinlichkeit, dass die Bank Ihre Anmeldung als verdächtig einstuft. Eine Verbindung zu einem Server in Ihrem Land oder Ihrer Stadt hilft, verdächtige Aktivität zu vermeiden. Die Anmeldung bei Ihrem Bankkonto über eine IP-Adresse aus einem anderen Land kann Sicherheitssysteme auslösen, zu einer vorübergehenden Kontosperrung führen oder eine zusätzliche Identitätsprüfung erfordern.
SHP im Vergleich zu kostenlosen VPN-Apps für Linux
Um SHP und kostenlose VPN-Dienste für Linux zu vergleichen, können Sie sich deren Funktionen ansehen:
| Kostenloses Linux-VPN | Typisches kostenpflichtiges Linux-VPN | Persönlicher VPN-Server von SHP | |
|---|---|---|---|
| Keine Verkehrsprotokolle | |||
| Isolierte Bandbreite | |||
| Werbung | |||
| Dedizierte IP | Gegen Aufpreis | ||
| Root-Zugriff | |||
| Unterstützte Protokolle | 1-2 | 2-4 | 7 |
SHP auf anderen Geräten nutzen
SHP stellt Ihnen einen Server mit vorkonfigurierten Einstellungen bereit, an den Sie beliebige Geräte anschließen können, die das von Ihnen gewählte Protokoll unterstützen, sodass eine einzige Konfiguration überall funktioniert. Es funktioniert auch mit Windows-, iOS- und MacOS-Geräten. Mit SHP können Sie ein einziges Abonnement gleichzeitig auf mehreren Geräten nutzen. Standardmäßig stellt SHP zwischen 10 und 32 Konfigurationsdateien für die VPN-Verbindung bereit (je nach Protokoll). Brauchen Sie mehr, können Sie sich mit dem Server verbinden und beliebig viele zusätzliche Dateien erstellen.
Häufig gestellte Fragen
Wir verwenden ausschließlich offizielle Open-Source-Anwendungen; Download-Links finden Sie auf der Seite /get-started oder im Dashboard Ihres Servers.
Ja. Die Unterstützung hängt nicht von SHP ab, sondern von den Protokoll-Clients: Diese sind in allen großen Distributionen über die Standard-Repositories verfügbar.
Ja. SHP arbeitet vollständig über die CLI (wg, openvpn, systemd-networkd). Das ist praktisch für Server ohne grafische Oberfläche, Raspberry-Pi-Geräte und die Automatisierung per Skript.
Nein. Jeder Tarif ist ein echter VPS mit spezifischen Funktionen, den SHP mit dedizierter IP bereitstellt. Wenn die Kosten für Sie jedoch entscheidend sind oder Ihr Projekt ein begrenztes Budget hat, bieten wir Ihnen eine passende budgetfreundliche Alternative: einen monatlichen Tarif ohne langfristige Verpflichtungen.
WireGuard gilt allgemein als die beste Wahl für Linux, dank direkter Integration in den Systemkernel, hoher Leistung und kompakter Architektur. Es ist seit Version 5.6 im Linux-Kernel enthalten und bietet dadurch minimalen Overhead und eine einfachere Konfiguration. OpenVPN für Linux ist vielseitiger und funktioniert besser durch strenge Firewalls. Beide sind bei SHP verfügbar.
Die Einrichtung von WireGuard unter Linux ist recht einfach. Installieren Sie einfach das WireGuard-Paket über den Paketmanager Ihrer Distribution (z. B. apt, dnf oder pacman), laden Sie dann die Konfigurationsdatei aus dem SHP-Kontrollpanel herunter und legen Sie sie im Verzeichnis /etc/wireguard/ ab. Danach müssen Sie nur noch die VPN-Verbindung mit dem Befehl `wg-quick up` aktivieren und dabei den Namen der entsprechenden Konfigurationsdatei angeben. Wenn alles korrekt ausgeführt wurde, wird die sichere Verbindung in wenigen Sekunden hergestellt.
Ja. Raspberry Pi OS unterstützt sowohl WireGuard als auch OpenVPN vollständig, ohne dass nicht standardmäßige Komponenten installiert werden müssen. Die Einrichtung beider VPN-Protokolle ist praktisch identisch mit der Konfiguration auf einem gewöhnlichen Linux-Computer, sodass Nutzer, die mit Desktop-Distributionen vertraut sind, sich schnell zurechtfinden. Die Konfiguration wird genauso installiert wie auf einem Desktop. Als Bonus gibt es die Möglichkeit, den Traffic des gesamten lokalen Netzwerks über den Pi zu leiten.
WireGuard bietet eine höhere Leistung, weil es direkt im Linux-Kernel läuft. OpenVPN benötigt mehr Ressourcen, aber auf moderner Hardware merken Sie das kaum. Bei einem SHP-VPS erhält jeder Nutzer eigene Ressourcen, sodass die Netzwerkbandbreite nicht mit anderen Kunden geteilt wird. Das sorgt für gleichbleibende Leistung und vorhersehbare Verbindungsgeschwindigkeiten. Die kurze Entfernung zum Standort bedeutet einen niedrigen Ping.
Ja, es ist sicher. Wenn Sie möchten, können Sie sich ohne Angabe einer E-Mail-Adresse und ohne KYC-Verfahren registrieren und mit Kryptowährung bezahlen, wodurch Sie ein hohes Maß an Privatsphäre wahren. Ein weiterer Vorteil ist der vollständige Root-Zugriff auf den Server. So können Sie selbst Systemprotokolle einsehen, den Betrieb der Dienste überwachen und prüfen, welche Daten verarbeitet und gespeichert werden. Für die Verbindung werden vertrauenswürdige Open-Source-VPN-Clients wie WireGuard und OpenVPN verwendet.