¿Qué es IKEv2/IPsec? El protocolo VPN nativo
IKEv2/IPsec es un protocolo VPN estandarizado, publicado por la Internet Engineering Task Force (IETF), que cifra el tráfico entre su dispositivo y un servidor. Windows, macOS e iOS incluyen un cliente IKEv2 integrado, así que en estos sistemas una VPN IKEv2 no necesita ninguna aplicación de terceros. En SHP.network, IKEv2 es una de las 7 opciones que puede elegir como protocolo VPN para su propio servidor, listo en 10 minutos tras el pago.
Funciona en tus dispositivos
Ordenadores, móviles, TV boxes y routers: dónde este protocolo funciona de forma nativa y dónde necesita una solución alternativa.
Ordenadores y móviles
TV y streaming
Routers
El protocolo IKEv2 en SHP.network
SHP.network instala y configura IKEv2 automáticamente en su propio servidor con una IP dedicada que le pertenece solo a usted. Los planes parten de €9.99 al mes, con facturación anual.
Listo en 10 minutos tras el pago
Puertos UDP 500 y 4500
Accesos para todos sus dispositivos, sin límite
Acceso root por SSH
Conceptos básicos del protocolo IKEv2
El grupo de trabajo IPsec de la IETF desarrolló IKEv2 de forma conjunta. IKEv2/IPsec combina dos estándares: la versión 2 de Internet Key Exchange establece la conexión, e IP Security (IPsec) protege los datos. La primera especificación, RFC 4306, se publicó en diciembre de 2005. Su versión actual, RFC 7296, es de octubre de 2014 y convirtió el protocolo en estándar de Internet. Desde el principio, IKEv2/IPsec se diseñó para redes corporativas y enlaces sitio a sitio entre oficinas.
Cómo funciona IKEv2/IPsec
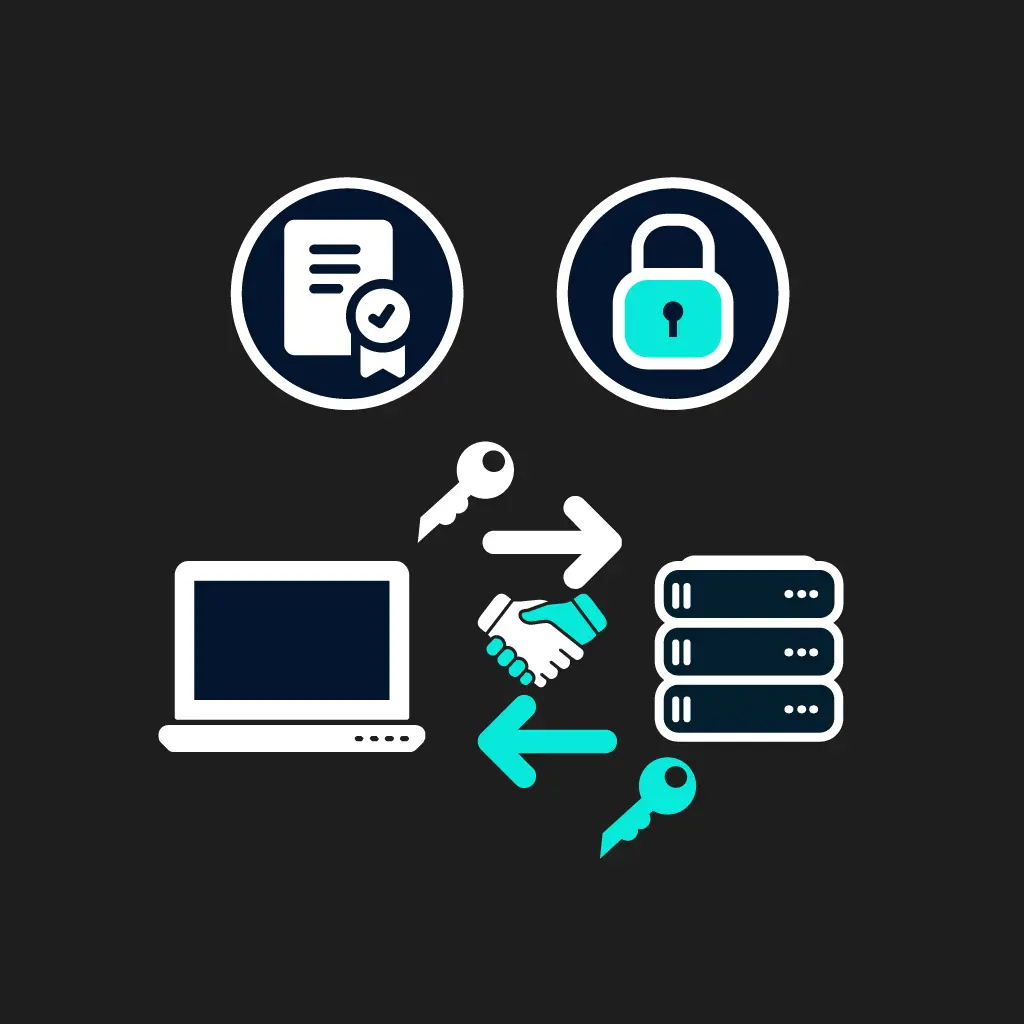
Los dos dispositivos acuerdan primero las claves mediante el intercambio IKE, y después IPsec se encarga del túnel y cifra el tráfico entre ellos a nivel de paquete IP.
Cifrado y criptografía de IKEv2/IPsec
Ambas partes negocian los algoritmos en cada conexión: conjuntos distintos protegen el canal de control de IKEv2 y ESP (Encapsulating Security Payload), la parte de IPsec que transporta su tráfico. Las configuraciones modernas usan AES-GCM con claves de 128 o 256 bits, o ChaCha20-Poly1305. El intercambio de claves se realiza con Curve25519 o grupos ECP del NIST, SHA-2 se encarga del hash y las firmas proceden de RSA, ECDSA o Ed25519.
Autenticación y gestión de claves en IKEv2
Antes de que circule el tráfico, el servidor y su dispositivo demuestran su identidad, e IKEv2 admite tres métodos de autenticación: certificados X.509, una clave precompartida o EAP con nombre de usuario y contraseña. Un intercambio Diffie-Hellman genera las claves de sesión, y cada renovación de claves puede ejecutar uno nuevo, lo que proporciona secreto perfecto hacia adelante: una clave robada más tarde no puede descifrar el tráfico grabado antes. Dos extensiones (RFC 8784 y 9370) añaden protección frente a los ordenadores cuánticos, y los iPhone, iPad y Mac con la versión 26 o posterior pueden usar ML-KEM.
Por qué se creó IKEv2
Las empresas necesitaban una forma estándar de negociar las claves y los parámetros de seguridad de IPsec. IKEv2 sustituyó a IKEv1, repartido en tres RFC de 1998, por un único documento. Redujo ocho posibles intercambios iniciales a un solo intercambio de cuatro mensajes, incorporó el paso a través de NAT para que IPsec atraviese routers que comparten una dirección y exigió confirmar cada mensaje para reducir los estados de error.
Ventajas y desventajas de IKEv2
| IKEv2 | |
|---|---|
| Integrado en el sistema | Windows, macOS e iOS se conectan sin aplicaciones de terceros |
| Movilidad | MOBIKE mantiene el túnel activo al pasar de Wi-Fi a datos móviles |
| Intercambio estable | cada mensaje se confirma |
| Rendimiento | alta velocidad, a la altura de WireGuard |
| Resistencia a la censura | los puertos UDP fijos 500 y 4500 son fáciles de bloquear |
IKEv2 vs OpenVPN vs WireGuard
Los tres sirven para el uso diario de una VPN. IKEv2 viene con Windows, macOS e iOS, OpenVPN puede funcionar sobre TCP y el protocolo WireGuard usa un único conjunto fijo de criptografía moderna.
| IKEv2/IPsec | OpenVPN | WireGuard | |
|---|---|---|---|
| Primer estándar o versión | 2005 (RFC 4306) | 2002 | 2016 |
| Apertura | estándar abierto de la IETF | GPLv2 | GPLv2 |
| Puertos en SHP.network | UDP 500 y 4500 | UDP 1194 | UDP 51820 |
| Criptografía | negociada: AES-GCM o ChaCha20-Poly1305 | negociada sobre TLS: AES-GCM o ChaCha20-Poly1305 | fija: Curve25519, ChaCha20-Poly1305 |
| Autenticación | certificados, clave precompartida o contraseña | certificados | pares de claves, como en SSH |
| Velocidad | alta | moderada | alta |
| Cliente en Windows, macOS e iOS | integrado | requiere aplicación | requiere aplicación |
| Resistencia a la censura | baja | baja | baja |
Cómo configurar una VPN IKEv2 en SHP.network
Tres pasos para conectarse:
Elija su servidor
Regístrese solo con una contraseña, elija IKEv2 como protocolo, después un plan y una ciudad, y pague con tarjeta, Google Pay o criptomonedas.
Espere a la configuración
Su servidor estará listo en 10 minutos, con IKEv2, un cortafuegos y fail2ban ya configurados.
Conéctese
Abra la guía de configuración y añada la VPN en su portátil, teléfono o tableta.
IKEv2 en distintas plataformas
IKEv2 funciona en Windows, macOS, iOS, Android y Linux, y Apple TV lo admite como perfil .mobileconfig.
IKEv2 en Windows
Windows gestiona el protocolo con su cliente integrado: usted añade la conexión y no instala ninguna aplicación.
IKEv2 en macOS
macOS también tiene su propio cliente, así que configurar IKEv2 en Mac no requiere software adicional.
Configuración de IKEv2 en iPhone
El mismo cliente integrado funciona en iPhone y iPad. En un teléfono, el túnel se mantiene activo al pasar de Wi-Fi a datos móviles.
Configuración de IKEv2 en Android
Android usa la aplicación strongSwan VPN Client de Google Play, que gestiona los cambios de red mediante MOBIKE e inicia sesión con nombre de usuario y contraseña.
Seguridad y estándares de IKEv2/IPsec
IKEv2 pasó por años de revisión en la IETF antes de que RFC 7296 lo convirtiera en estándar de Internet. Como los algoritmos se negocian, la solidez de un túnel depende del conjunto que acepte el servidor. strongSwan, la implementación abierta más extendida, es software GPLv2 y no ha pasado una auditoría independiente completa. SHP.network desactiva los registros a nivel del sistema operativo y del protocolo, y el acceso root le permite comprobarlo.
Alternativas a IKEv2 en SHP.network
IKEv2 es uno de los 7 protocolos VPN de SHP.network, y los demás cubren estas tareas:
Clientes compatibles con Cisco
OpenConnect funciona con Cisco AnyConnect y aplicaciones compatibles.
Redes bloqueadas
Donde las VPN están censuradas, VLESS+Reality es la primera opción, seguida de Hiddify y Outline.
Una prueba de 7 días en el plan Basic cuesta €1.
Despliegue IKEv2 en su servidorPreguntas frecuentes
Un protocolo VPN estándar de la IETF. IKEv2 acuerda las claves e IPsec cifra el tráfico entre su dispositivo y el servidor. Windows, macOS e iOS incluyen un cliente IKEv2.
UDP 500 para el intercambio de claves. Si hay un router con NAT de por medio, los mensajes IKE y el tráfico cifrado pasan a UDP 4500. En SHP.network, IKEv2 usa el mismo par de puertos.
Depende de la tarea. ¿En qué es mejor IKEv2? En teléfonos y portátiles en movimiento: pasar de Wi-Fi a datos móviles no corta el túnel. OpenVPN puede funcionar sobre TCP. Para redes bloqueadas, la pregunta IKEv2 vs OpenVPN no tiene ganador: allí SHP.network recomienda VLESS+Reality.
Sí, en Windows, macOS e iOS: su cliente integrado se conecta en cuanto importa el certificado root del servidor. En Android necesita la aplicación strongSwan.
Sí. La extensión MOBIKE traslada el túnel existente a la nueva dirección de su teléfono en lugar de volver a conectarse, y en Android la aplicación strongSwan también la admite.
Explora otros protocolos
WireGuard® es una marca registrada de Jason A. Donenfeld. OpenVPN® es una marca registrada de OpenVPN, Inc. Todos los demás nombres de productos, logotipos de sistemas operativos y de marcas de dispositivos, y marcas comerciales mostrados arriba son propiedad de sus respectivos titulares; su uso aquí es solo identificativo y no implica afiliación ni respaldo alguno.