Qu'est-ce qu'IKEv2/IPsec ? Le protocole VPN natif
IKEv2/IPsec est un protocole VPN standardisé publié par l'Internet Engineering Task Force (IETF), qui chiffre le trafic entre votre appareil et un serveur. Windows, macOS et iOS intègrent un client IKEv2 : sur ces systèmes, un VPN IKEv2 ne nécessite aucune application tierce. Sur SHP.network, IKEv2 est l'une des 7 options que vous pouvez choisir comme protocole VPN pour votre propre serveur, prêt dans les 10 minutes suivant le paiement.
Fonctionne sur vos appareils
Ordinateurs, mobiles, box TV et routeurs : là où ce protocole fonctionne nativement et là où il faut une solution de contournement.
Ordinateurs et mobiles
TV et streaming
Routeurs
Le protocole IKEv2 sur SHP.network
SHP.network installe et configure automatiquement IKEv2 sur votre propre serveur, avec une adresse IP dédiée qui n'appartient qu'à vous. Les forfaits commencent à €9.99 par mois, avec facturation annuelle.
Prêt dans les 10 minutes suivant le paiement
Ports UDP 500 et 4500
Identifiants pour tous vos appareils, sans limite
Accès root via SSH
Les bases du protocole IKEv2
Le groupe de travail IPsec de l'IETF a élaboré IKEv2 en commun. IKEv2/IPsec associe deux standards : Internet Key Exchange version 2 établit la connexion, et IP Security (IPsec) protège les données. La première spécification, RFC 4306, est parue en décembre 2005. Sa version actuelle, RFC 7296, date d'octobre 2014 et a fait du protocole un standard Internet. Dès l'origine, IKEv2/IPsec a été conçu pour les réseaux d'entreprise et les liaisons site à site entre bureaux.
Comment fonctionne IKEv2/IPsec
Deux appareils conviennent d'abord des clés via l'échange IKE, puis IPsec prend en charge le tunnel et chiffre le trafic entre eux au niveau des paquets IP.
Chiffrement et cryptographie d'IKEv2/IPsec
Les deux parties négocient les algorithmes à chaque connexion : des jeux distincts protègent le canal de contrôle IKEv2 et ESP (Encapsulating Security Payload), la partie d'IPsec qui transporte votre trafic. Les configurations modernes utilisent AES-GCM avec des clés de 128 ou 256 bits, ou ChaCha20-Poly1305. L'échange de clés repose sur Curve25519 ou les groupes NIST ECP, SHA-2 assure le hachage, et les signatures s'appuient sur RSA, ECDSA ou Ed25519.
Authentification et gestion des clés dans IKEv2
Avant que le moindre trafic ne circule, le serveur et votre appareil prouvent leur identité, et IKEv2 accepte trois méthodes d'authentification : les certificats X.509, une clé pré-partagée, ou EAP avec un nom d'utilisateur et un mot de passe. Un échange Diffie-Hellman produit les clés de session, et chaque renouvellement de clés peut en lancer un nouveau, ce qui assure la confidentialité persistante : une clé volée plus tard ne permet pas de déchiffrer le trafic enregistré auparavant. Deux extensions (RFC 8784 et 9370) ajoutent une protection contre les ordinateurs quantiques, et les iPhone, iPad et Mac en version 26 ou ultérieure peuvent utiliser ML-KEM.
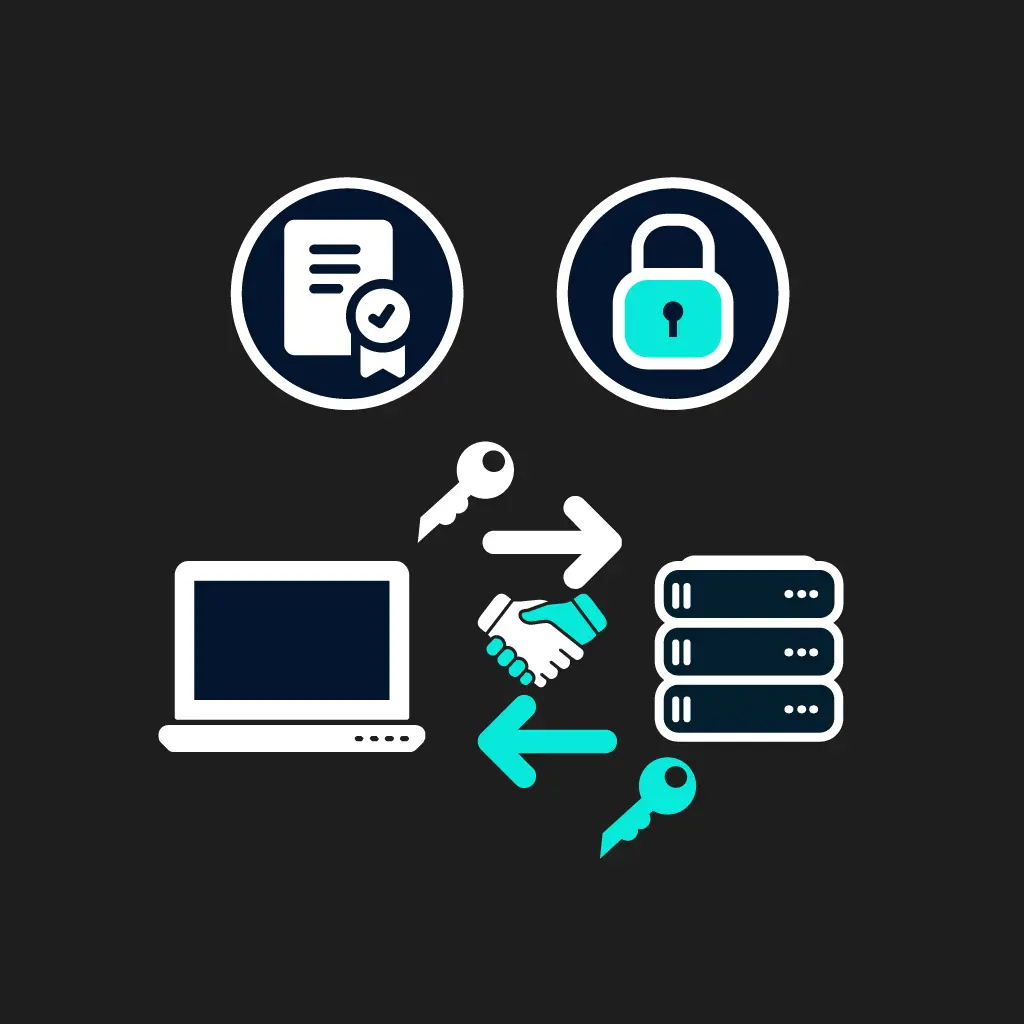
Pourquoi IKEv2 a été créé
Les entreprises avaient besoin d'une méthode standard pour négocier les clés et les paramètres de sécurité IPsec. IKEv2 a remplacé IKEv1, réparti sur trois RFC de 1998, par un seul document. Il a réduit huit échanges d'ouverture possibles à un seul échange de quatre messages, intégré la traversée de NAT pour qu'IPsec passe par les routeurs partageant une même adresse, et prévu un accusé de réception pour chaque message afin de limiter les états d'erreur.
Avantages et inconvénients d'IKEv2
| IKEv2 | |
|---|---|
| Intégré au système | Windows, macOS et iOS se connectent sans application tierce |
| Mobilité | MOBIKE maintient le tunnel quand vous passez du Wi-Fi aux données mobiles |
| Échange stable | chaque message fait l'objet d'un accusé de réception |
| Performances | débit élevé, comparable à WireGuard |
| Résistance à la censure | les ports UDP fixes 500 et 4500 sont faciles à bloquer |
IKEv2 vs OpenVPN vs WireGuard
Les trois conviennent à un usage quotidien du VPN. IKEv2 est fourni avec Windows, macOS et iOS, OpenVPN peut fonctionner sur TCP, et le protocole WireGuard utilise un seul jeu fixe de cryptographie moderne.
| IKEv2/IPsec | OpenVPN | WireGuard | |
|---|---|---|---|
| Premier standard ou première version | 2005 (RFC 4306) | 2002 | 2016 |
| Ouverture | standard ouvert de l'IETF | GPLv2 | GPLv2 |
| Ports sur SHP.network | UDP 500 et 4500 | UDP 1194 | UDP 51820 |
| Cryptographie | négociée : AES-GCM ou ChaCha20-Poly1305 | négociée via TLS : AES-GCM ou ChaCha20-Poly1305 | fixe : Curve25519, ChaCha20-Poly1305 |
| Authentification | certificats, clé pré-partagée ou mot de passe | certificats | paires de clés, comme avec SSH |
| Vitesse | élevée | modérée | élevée |
| Client sous Windows, macOS et iOS | intégré | application requise | application requise |
| Résistance à la censure | faible | faible | faible |
Comment configurer un VPN IKEv2 sur SHP.network
Trois étapes suffisent pour vous connecter :
Choisissez votre serveur
Inscrivez-vous avec un simple mot de passe, choisissez IKEv2 comme protocole, puis un forfait et une ville, et payez par carte, Google Pay ou cryptomonnaie.
Attendez la configuration
Votre serveur est prêt en 10 minutes, avec IKEv2, un pare-feu et fail2ban déjà configurés.
Connectez-vous
Ouvrez le guide de configuration et ajoutez le VPN sur votre ordinateur portable, votre téléphone ou votre tablette.
IKEv2 sur les différentes plateformes
IKEv2 fonctionne sous Windows, macOS, iOS, Android et Linux, et l'Apple TV l'accepte sous forme de profil .mobileconfig.
IKEv2 sous Windows
Windows gère le protocole avec son client intégré : vous ajoutez la connexion sans installer d'application.
IKEv2 sous macOS
macOS dispose lui aussi de son propre client : la configuration d'IKEv2 sur Mac ne demande aucun logiciel supplémentaire.
Configurer IKEv2 sur iPhone
Le même client intégré fonctionne sur iPhone et iPad. Sur un téléphone, le tunnel reste actif quand vous passez du Wi-Fi aux données mobiles.
Configurer IKEv2 sur Android
Android utilise l'application strongSwan VPN Client de Google Play, qui gère les changements de réseau grâce à MOBIKE et se connecte avec un nom d'utilisateur et un mot de passe.
Sécurité et standards d'IKEv2/IPsec
IKEv2 a fait l'objet d'années d'examen à l'IETF avant que la RFC 7296 n'en fasse un standard Internet. Comme les algorithmes sont négociés, la robustesse d'un tunnel dépend des jeux acceptés par le serveur. strongSwan, l'implémentation ouverte la plus répandue, est un logiciel sous GPLv2 et n'a pas fait l'objet d'un audit indépendant complet. SHP.network désactive la journalisation au niveau de l'OS et du protocole, et l'accès root vous permet de le vérifier.
Alternatives à IKEv2 sur SHP.network
IKEv2 est l'un des 7 protocoles VPN de SHP.network, et les autres couvrent ces besoins :
Clients compatibles Cisco
OpenConnect fonctionne avec Cisco AnyConnect et les applications compatibles.
Réseaux bloqués
Là où les VPN sont censurés, VLESS+Reality vient en premier, suivi de Hiddify et d'Outline.
Un essai de 7 jours avec le forfait Basic coûte €1.
Déployez IKEv2 sur votre serveurQuestions fréquentes
Un protocole VPN standard de l'IETF. IKEv2 convient des clés, et IPsec chiffre le trafic entre votre appareil et le serveur. Windows, macOS et iOS intègrent un client IKEv2.
UDP 500 pour l'échange de clés. Si un routeur avec NAT se trouve entre les deux, les messages IKE et le trafic chiffré passent sur UDP 4500. Sur SHP.network, IKEv2 utilise la même paire de ports.
Cela dépend de la tâche. Dans quels cas IKEv2 est-il meilleur ? Pour les téléphones et ordinateurs portables en déplacement : passer du Wi-Fi aux données mobiles ne coupe pas le tunnel. OpenVPN peut fonctionner sur TCP. Pour les réseaux bloqués, la question IKEv2 ou OpenVPN n'a pas de gagnant : SHP.network y recommande VLESS+Reality.
Oui, sous Windows, macOS et iOS : leur client intégré se connecte dès que vous importez le certificat root du serveur. Sur Android, il vous faut l'application strongSwan.
Oui. L'extension MOBIKE transfère le tunnel existant vers la nouvelle adresse de votre téléphone au lieu de se reconnecter, et sur Android l'application strongSwan la prend aussi en charge.
Découvrir d'autres protocoles
WireGuard® est une marque déposée de Jason A. Donenfeld. OpenVPN® est une marque déposée d'OpenVPN, Inc. Tous les autres noms de produits, logos de systèmes d'exploitation et de marques d'appareils ainsi que les marques commerciales présentés ci-dessus appartiennent à leurs propriétaires respectifs ; leur usage ici sert uniquement à l'identification et n'implique aucune affiliation ni approbation.