O que é o IKEv2/IPsec? O protocolo VPN nativo
O IKEv2/IPsec é um protocolo VPN normalizado, publicado pela Internet Engineering Task Force (IETF), que encripta o tráfego entre o seu dispositivo e um servidor. O Windows, o macOS e o iOS trazem um cliente IKEv2 integrado, por isso, nestes sistemas, uma VPN IKEv2 não precisa de aplicações de terceiros. No SHP.network, o IKEv2 é uma das 7 opções que pode escolher como protocolo VPN para o seu servidor próprio, pronto em 10 minutos após o pagamento.
Funciona nos seus dispositivos
Computadores, telemóveis, boxes de TV e routers — onde este protocolo funciona nativamente e onde precisa de uma solução alternativa.
Computadores e celulares
TV e streaming
Roteadores
O protocolo IKEv2 no SHP.network
O SHP.network instala e configura automaticamente o IKEv2 no seu servidor próprio, com um IP dedicado que pertence só a si. Os planos começam em €9.99 por mês, com faturação anual.
Pronto em 10 minutos após o pagamento
Portas UDP 500 e 4500
Credenciais para todos os seus dispositivos, sem limite
Acesso root via SSH
Noções básicas do protocolo IKEv2
O grupo de trabalho IPsec da IETF desenvolveu o IKEv2 em conjunto. O IKEv2/IPsec combina duas normas: o Internet Key Exchange versão 2 estabelece a ligação e o IP Security (IPsec) protege os dados. A primeira especificação, RFC 4306, surgiu em dezembro de 2005. A versão atual, RFC 7296, data de outubro de 2014 e tornou o protocolo uma norma da Internet. Desde o início, o IKEv2/IPsec foi concebido para redes empresariais e para ligar entre si as redes de diferentes escritórios.
Como funciona o IKEv2/IPsec
Primeiro, os dois dispositivos acordam as chaves através da troca IKE e, depois, o IPsec trata do túnel, encriptando o tráfego entre eles ao nível dos pacotes IP.
Encriptação e criptografia do IKEv2/IPsec
Ambos os lados negoceiam os algoritmos em cada ligação: conjuntos separados protegem o canal de controlo do IKEv2 e o ESP (Encapsulating Security Payload), a parte do IPsec que transporta o seu tráfego. As configurações modernas usam AES-GCM com chaves de 128 ou 256 bits, ou ChaCha20-Poly1305. A troca de chaves funciona sobre Curve25519 ou grupos NIST ECP, o SHA-2 calcula os hashes e as assinaturas vêm de RSA, ECDSA ou Ed25519.
Autenticação e gestão de chaves do IKEv2
Antes de circular qualquer tráfego, o servidor e o seu dispositivo provam a sua identidade, e o IKEv2 aceita três métodos de autenticação: certificados X.509, uma chave pré-partilhada ou EAP com nome de utilizador e palavra-passe. Uma troca Diffie-Hellman gera as chaves de sessão, e cada renovação de chaves pode executar uma nova troca, o que garante sigilo futuro perfeito: uma chave roubada mais tarde não consegue desencriptar o tráfego gravado antes. Duas extensões (RFC 8784 e 9370) acrescentam proteção contra computadores quânticos, e os iPhone, iPad e Mac com a versão 26 ou posterior podem usar ML-KEM.
Porque foi criado o IKEv2
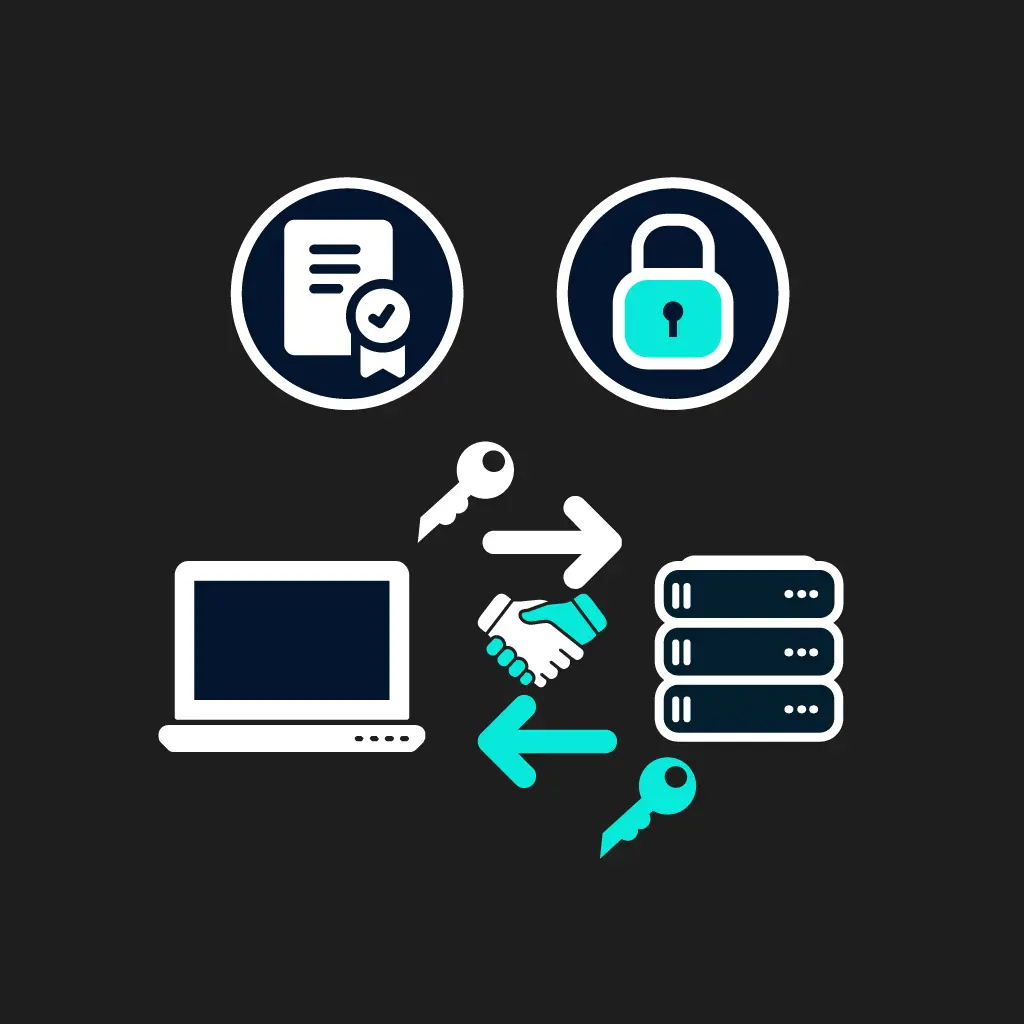
As empresas precisavam de uma forma normalizada de negociar as chaves e os parâmetros de segurança do IPsec. O IKEv2 substituiu o IKEv1, repartido por três RFC de 1998, por um único documento. Reduziu oito trocas iniciais possíveis a uma única troca de quatro mensagens, integrou a travessia de NAT para que o IPsec passe por routers que partilham um único endereço e passou a confirmar cada mensagem para reduzir os estados de erro.
Vantagens e desvantagens do IKEv2
| IKEv2 | |
|---|---|
| Integrado no sistema | O Windows, o macOS e o iOS ligam-se sem aplicações de terceiros |
| Mobilidade | O MOBIKE mantém o túnel ativo quando passa do Wi-Fi para os dados móveis |
| Troca estável | cada mensagem é confirmada |
| Desempenho | alta velocidade, ao nível do WireGuard |
| Resistência à censura | as portas UDP fixas 500 e 4500 são fáceis de bloquear |
IKEv2 vs OpenVPN vs WireGuard
Os três servem para o uso diário de uma VPN. O IKEv2 vem com o Windows, o macOS e o iOS, o OpenVPN pode funcionar sobre TCP e o protocolo WireGuard usa um único conjunto fixo de criptografia moderna.
| IKEv2/IPsec | OpenVPN | WireGuard | |
|---|---|---|---|
| Primeira norma ou versão | 2005 (RFC 4306) | 2002 | 2016 |
| Abertura | norma aberta da IETF | GPLv2 | GPLv2 |
| Portas no SHP.network | UDP 500 e 4500 | UDP 1194 | UDP 51820 |
| Criptografia | negociada: AES-GCM ou ChaCha20-Poly1305 | negociada via TLS: AES-GCM ou ChaCha20-Poly1305 | fixa: Curve25519, ChaCha20-Poly1305 |
| Autenticação | certificados, chave pré-partilhada ou palavra-passe | certificados | pares de chaves, como no SSH |
| Velocidade | alta | moderada | alta |
| Cliente no Windows, macOS e iOS | integrado | requer aplicação | requer aplicação |
| Resistência à censura | fraca | fraca | fraca |
Como configurar uma VPN IKEv2 no SHP.network
Três passos para se ligar:
Escolha o seu servidor
Registe-se apenas com uma palavra-passe, escolha o IKEv2 como protocolo, depois um plano e uma cidade, e pague com cartão, Google Pay ou criptomoeda.
Aguarde a configuração
O seu servidor fica pronto em 10 minutos, com o IKEv2, uma firewall e o fail2ban já configurados.
Ligue-se
Abra o guia de configuração e adicione a VPN no seu portátil, telemóvel ou tablet.
O IKEv2 em diferentes plataformas
O IKEv2 funciona em Windows, macOS, iOS, Android e Linux, e a Apple TV aceita-o como perfil .mobileconfig.
IKEv2 no Windows
O Windows suporta o protocolo com o seu cliente integrado: basta adicionar a ligação, sem instalar nenhuma aplicação.
IKEv2 no macOS
O macOS também tem cliente próprio, por isso a configuração do IKEv2 no Mac não precisa de software adicional.
Configuração do IKEv2 no iPhone
O mesmo cliente integrado funciona no iPhone e iPad. Num telemóvel, o túnel mantém-se ativo quando passa do Wi-Fi para os dados móveis.
Configuração do IKEv2 no Android
O Android usa o strongSwan VPN Client do Google Play, que gere as mudanças de rede através do MOBIKE e inicia sessão com nome de utilizador e palavra-passe.
Segurança e normas do IKEv2/IPsec
O IKEv2 passou por anos de revisão na IETF antes de o RFC 7296 o tornar uma norma da Internet. Como os algoritmos são negociados, a robustez de um túnel depende do conjunto que o servidor aceita. O strongSwan, a implementação aberta mais comum, é software GPLv2 e ainda não teve uma auditoria independente completa. O SHP.network desativa os registos ao nível do sistema operativo e do protocolo, e o acesso root permite-lhe verificar isso.
Alternativas ao IKEv2 no SHP.network
O IKEv2 é um dos 7 protocolos VPN do SHP.network, e os restantes cobrem estas tarefas:
Clientes compatíveis com Cisco
O OpenConnect funciona com o Cisco AnyConnect e aplicações compatíveis.
Redes bloqueadas
Onde as VPN são censuradas, o VLESS+Reality vem em primeiro lugar, seguido do Hiddify e do Outline.
Um período experimental de 7 dias no plano Basic custa €1.
Implemente o IKEv2 no seu servidorPerguntas frequentes
Um protocolo VPN normalizado da IETF. O IKEv2 acorda as chaves e o IPsec encripta o tráfego entre o seu dispositivo e o servidor. O Windows, o macOS e o iOS incluem um cliente IKEv2.
UDP 500 para a troca de chaves. Se houver um router com NAT pelo meio, as mensagens IKE e o tráfego encriptado passam para UDP 4500. No SHP.network, o par de portas do IKEv2 é o mesmo.
Depende da tarefa. Em que é que o IKEv2 é melhor? Telemóveis e portáteis em movimento: passar do Wi-Fi para os dados móveis não faz cair o túnel. O OpenVPN pode funcionar sobre TCP. Para redes bloqueadas, a questão IKEv2 vs OpenVPN não tem vencedor: aí, o SHP.network recomenda o VLESS+Reality.
Sim, no Windows, macOS e iOS: o cliente integrado liga-se assim que importar o certificado root do servidor. No Android precisa da aplicação strongSwan.
Sim. A extensão MOBIKE transfere o túnel existente para o novo endereço do seu telemóvel em vez de voltar a ligar, e no Android a aplicação strongSwan também a suporta.
Explorar outros protocolos
WireGuard® é uma marca registada de Jason A. Donenfeld. OpenVPN® é uma marca registada da OpenVPN, Inc. Todos os restantes nomes de produtos, logótipos de sistemas operativos e de marcas de dispositivos e marcas comerciais apresentados acima pertencem aos respetivos titulares; a sua utilização aqui serve apenas para identificação e não implica qualquer afiliação ou apoio.