Що таке IKEv2/IPsec? Вбудований VPN-протокол
IKEv2/IPsec є стандартизованим VPN-протоколом, опублікованим Internet Engineering Task Force (IETF), і він шифрує трафік між вашим пристроєм і сервером. Windows, macOS та iOS мають вбудований клієнт IKEv2, тож у цих системах для IKEv2 VPN не потрібен сторонній застосунок. На SHP.network IKEv2 є одним із 7 варіантів, які ви можете обрати як VPN-протокол для свого власного сервера, готового протягом 10 хвилин після оплати.
Працює на ваших пристроях
Комп'ютери, смартфони, ТВ-приставки й роутери — де протокол працює нативно, а де потрібен обхідний шлях.
Комп'ютери та смартфони
ТВ та стрімінг
Роутери
Протокол IKEv2 на SHP.network
SHP.network автоматично встановлює та налаштовує IKEv2 на вашому власному сервері з виділеною IP-адресою, яка належить лише вам. Тарифи від €9.99 на місяць за умови річної оплати.
Готовий протягом 10 хвилин після оплати
UDP-порти 500 і 4500
Логіни для всіх ваших пристроїв без обмежень
Доступ root через SSH
Основи протоколу IKEv2
IKEv2 спільно розробила робоча група IPsec в IETF. IKEv2/IPsec поєднує два стандарти: Internet Key Exchange версії 2 встановлює з'єднання, а IP Security (IPsec) захищає дані. Перша специфікація, RFC 4306, з'явилася в грудні 2005 року. Її чинна версія, RFC 7296, датована жовтнем 2014 року й надала протоколу статус інтернет-стандарту. Від самого початку IKEv2/IPsec створювали для корпоративних мереж і прямих з'єднань між мережами офісів.
Як працює IKEv2/IPsec
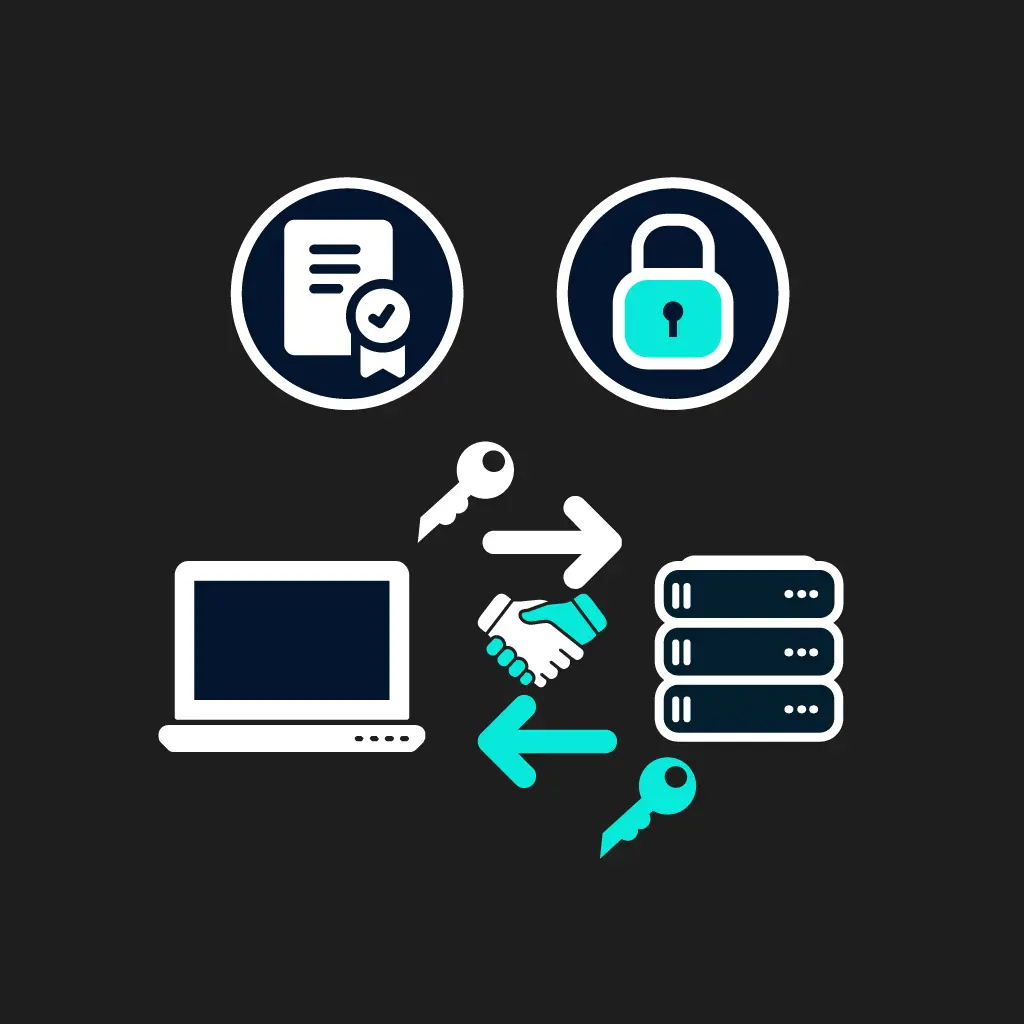
Спершу два пристрої узгоджують ключі через обмін IKE, а потім IPsec відповідає за тунелювання й шифрує трафік між ними на рівні IP-пакетів.
Шифрування та криптографія IKEv2/IPsec
Обидві сторони узгоджують алгоритми для кожного з'єднання: окремі набори захищають керувальний канал IKEv2 і ESP (Encapsulating Security Payload), частину IPsec, що передає ваш трафік. Сучасні конфігурації використовують AES-GCM із ключами довжиною 128 або 256 біт чи ChaCha20-Poly1305. Обмін ключами відбувається через Curve25519 або групи NIST ECP, хешування виконує SHA-2, а підписи забезпечують RSA, ECDSA чи Ed25519.
Автентифікація та керування ключами в IKEv2
Перш ніж піде будь-який трафік, сервер і ваш пристрій підтверджують свою автентичність, і IKEv2 приймає три методи автентифікації: сертифікати X.509, попередньо узгоджений ключ або EAP з іменем користувача та паролем. Обмін Diffie-Hellman створює сеансові ключі, і під час кожної зміни ключів можна провести новий такий обмін, що дає досконалу пряму секретність: ключ, викрадений пізніше, не розшифрує трафік, записаний раніше. Два розширення (RFC 8784 і 9370) додають захист від квантових комп'ютерів, а iPhone, iPad і Mac на версії 26 або новішій можуть використовувати ML-KEM.
Навіщо створили IKEv2
Компаніям потрібен був стандартний спосіб узгоджувати ключі та параметри безпеки IPsec. IKEv2 замінив IKEv1, розпорошений по трьох RFC 1998 року, одним документом. Він скоротив вісім можливих початкових обмінів до одного обміну з чотирьох повідомлень, отримав вбудоване проходження NAT, щоб IPsec працював через маршрутизатори зі спільною адресою, і підтвердження кожного повідомлення, щоб зменшити кількість станів помилки.
Переваги та недоліки IKEv2
| IKEv2 | |
|---|---|
| Вбудований у систему | Windows, macOS та iOS підключаються без стороннього застосунку |
| Мобільність | MOBIKE утримує тунель, коли ви переходите з Wi-Fi на мобільні дані |
| Стабільний обмін | кожне повідомлення підтверджується |
| Продуктивність | висока швидкість, на рівні WireGuard |
| Стійкість до цензури | фіксовані UDP-порти 500 і 4500 легко заблокувати |
IKEv2 проти OpenVPN і WireGuard
Усі три підходять для щоденного користування VPN. IKEv2 постачається з Windows, macOS та iOS, OpenVPN може працювати через TCP, а протокол WireGuard використовує один фіксований набір сучасної криптографії.
| IKEv2/IPsec | OpenVPN | WireGuard | |
|---|---|---|---|
| Перший стандарт або випуск | 2005 (RFC 4306) | 2002 | 2016 |
| Відкритість | відкритий стандарт IETF | GPLv2 | GPLv2 |
| Порти на SHP.network | UDP 500 і 4500 | UDP 1194 | UDP 51820 |
| Криптографія | узгоджується: AES-GCM або ChaCha20-Poly1305 | узгоджується через TLS: AES-GCM або ChaCha20-Poly1305 | фіксована: Curve25519, ChaCha20-Poly1305 |
| Автентифікація | сертифікати, попередньо узгоджений ключ або пароль | сертифікати | пари ключів, як у SSH |
| Швидкість | висока | помірна | висока |
| Клієнт у Windows, macOS та iOS | вбудований | потрібен застосунок | потрібен застосунок |
| Стійкість до цензури | слабка | слабка | слабка |
Як налаштувати IKEv2 VPN на SHP.network
Три кроки до підключення:
Оберіть сервер
Зареєструйтеся лише з паролем, оберіть IKEv2 як протокол, потім тариф і місто, і оплатіть карткою, Google Pay або криптовалютою.
Дочекайтеся налаштування
Ваш сервер буде готовий протягом 10 хвилин, з уже налаштованими IKEv2, фаєрволом і fail2ban.
Підключіться
Відкрийте інструкцію з налаштування і додайте VPN на ноутбуці, телефоні чи планшеті.
IKEv2 на різних платформах
IKEv2 працює у Windows, macOS, iOS, Android і Linux, а Apple TV приймає його як профіль .mobileconfig.
IKEv2 у Windows
Windows працює з протоколом через вбудований клієнт: ви додаєте підключення і не встановлюєте жодного застосунку.
IKEv2 у macOS
macOS теж має власний клієнт, тож для налаштування IKEv2 на Mac не потрібне додаткове ПЗ.
Налаштування IKEv2 на iPhone
Той самий вбудований клієнт працює на iPhone та iPad. На телефоні тунель не обривається, коли ви переходите з Wi-Fi на мобільні дані.
Налаштування IKEv2 на Android
Android використовує strongSwan VPN Client з Google Play, який обробляє зміну мережі через MOBIKE і входить за іменем користувача та паролем.
Безпека та стандарти IKEv2/IPsec
IKEv2 роками проходив перевірку в IETF, перш ніж RFC 7296 зробив його інтернет-стандартом. Оскільки алгоритми узгоджуються, надійність тунелю залежить від набору, який приймає сервер. strongSwan, найпоширеніша відкрита реалізація, є ПЗ під ліцензією GPLv2 і не проходила повного незалежного аудиту. SHP.network вимикає журналювання на рівні ОС і в протоколі, а доступ root дає змогу це перевірити.
Альтернативи IKEv2 на SHP.network
IKEv2 є одним із 7 VPN-протоколів на SHP.network, а інші закривають такі завдання:
Клієнти, сумісні з Cisco
OpenConnect працює з Cisco AnyConnect і сумісними застосунками.
Заблоковані мережі
Там, де VPN блокує цензура, першим іде VLESS+Reality, далі Hiddify та Outline.
Пробний період на 7 днів у тарифі Basic коштує €1.
Розгорніть IKEv2 на своєму серверіЧасті запитання
Стандартний VPN-протокол від IETF. IKEv2 узгоджує ключі, а IPsec шифрує трафік між вашим пристроєм і сервером. Windows, macOS та iOS мають вбудований клієнт IKEv2.
UDP 500 для обміну ключами. Якщо між сторонами стоїть маршрутизатор із NAT, повідомлення IKE і зашифрований трафік переходять на UDP 4500. На SHP.network пара портів IKEv2 така сама.
Залежить від завдання. У чому IKEv2 кращий? Телефони й ноутбуки в русі: перехід з Wi-Fi на мобільні дані не обриває тунель. OpenVPN може працювати через TCP. Для заблокованих мереж у питанні «IKEv2 чи OpenVPN» переможця немає: SHP.network радить там VLESS+Reality.
Так, у Windows, macOS та iOS: їхній вбудований клієнт підключається, щойно ви імпортуєте root-сертифікат сервера. На Android потрібен застосунок strongSwan.
Так. Розширення MOBIKE переносить наявний тунель на нову адресу вашого телефона замість повторного підключення, а на Android його також підтримує застосунок strongSwan.
Інші протоколи
WireGuard® — зареєстрована торгова марка Jason A. Donenfeld. OpenVPN® — зареєстрована торгова марка OpenVPN, Inc. Усі інші назви продуктів, логотипи операційних систем і брендів пристроїв та торгові марки, показані вище, належать їхнім власникам; тут вони використовуються лише для ідентифікації й не означають жодної афіліації чи схвалення.