El mejor VPN personal para Linux: servidor propio, IP dedicada, clientes de código abierto
Si usa Linux y necesita un VPN de alta calidad, fiable y el mejor VPN para Linux, ha llegado al lugar correcto. Vamos al grano. WireGuard, OpenVPN, IKEv2/IPSec, OpenConnect, Outline, VLESS+Reality (Xray-core), Hiddify. Esto es lo que sabemos sobre cómo configurar su propio servidor VPN en Linux usando software totalmente de código abierto. Como necesita su propio servidor con IP dedicada y privacidad, los proveedores de VPN comerciales tradicionales no son la mejor opción para usted. Puede lograr todo esto en su propio servidor, que deberá alquilar a un proveedor de hosting y configurar usted mismo. Pero ¿y si no quiere dedicar varias horas a configurarlo usted mismo, pero aun así quiere tener un VPN bien configurado y acceso al servidor? La respuesta es sencilla: el Self Hosted Project (SHP). SHP no es una aplicación VPN más para Linux. Cada cliente recibe su propio servidor con cifrado, acceso root, una IP dedicada, configuración automática de varios protocolos y la posibilidad de cambiar de ubicación. Conéctese mediante cualquier protocolo disponible para Linux.
Funciones clave de VPN en Linux
Primero, veamos con más detalle cómo funciona la VPN dentro de la arquitectura de Linux.
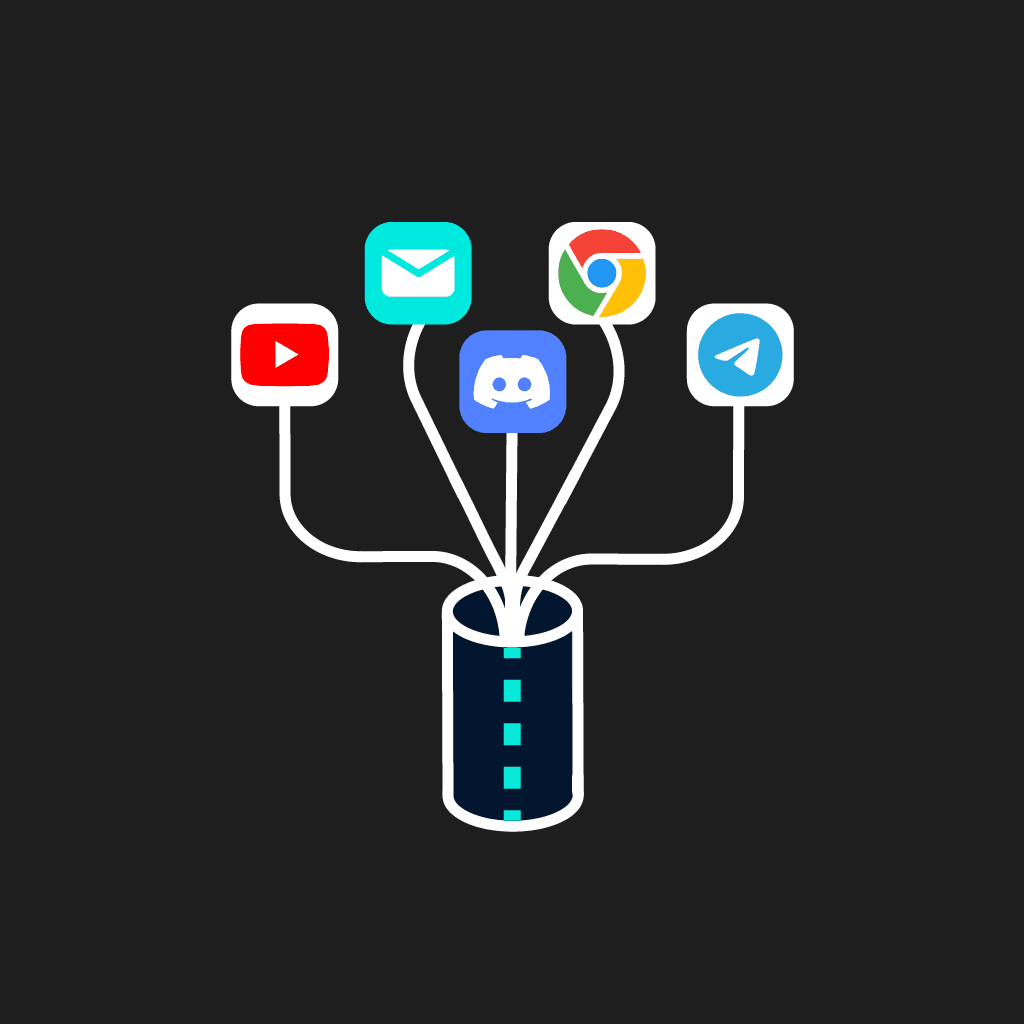
El nivel arquitectónico
La VPN está integrada en la arquitectura de Android a través del framework oficial del sistema VPNService API. El sistema reserva una interfaz virtual aislada (TUN) para la VPN. Esto permite que una app centralice el filtrado y la redirección del tráfico saliente del dispositivo.
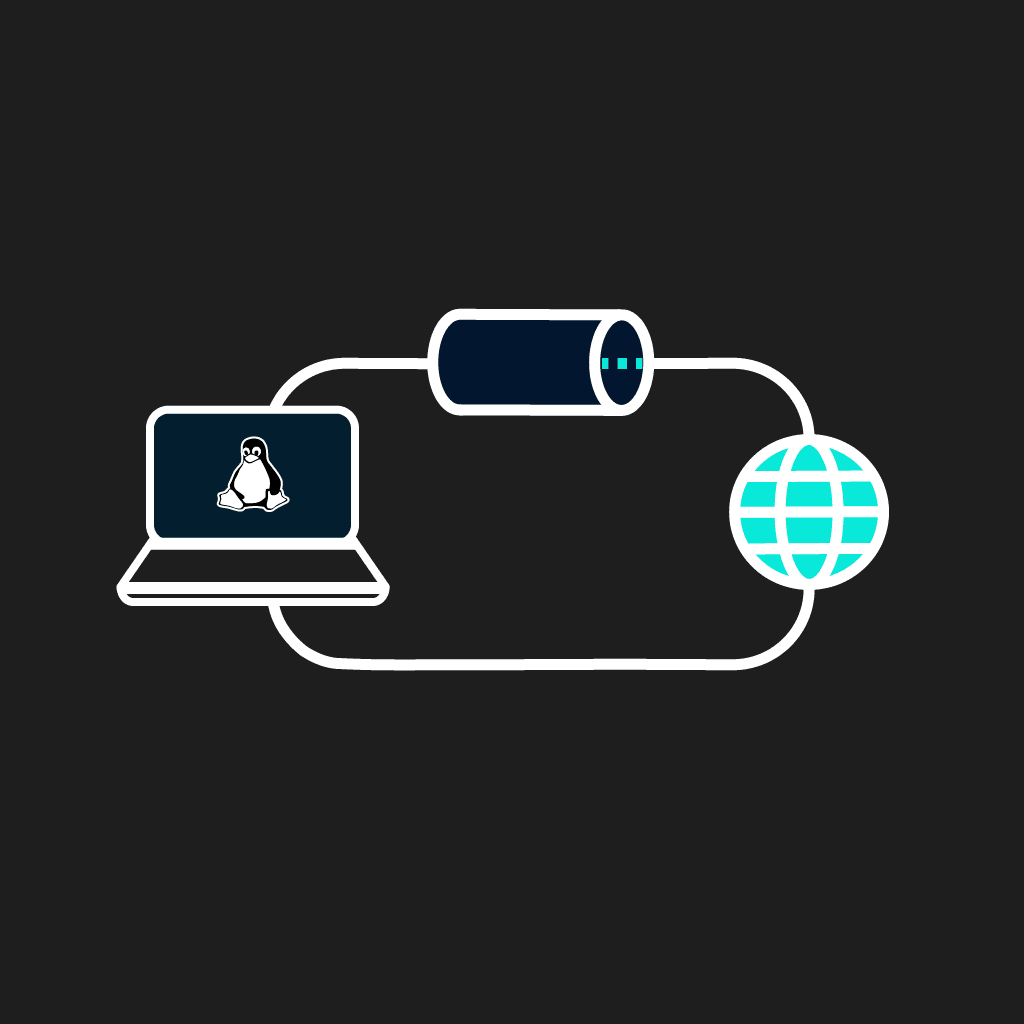
Split-Tunneling
El split tunneling de VPN en Linux le permite enrutar el tráfico seleccionado a través de un túnel VPN cifrado, mientras otras aplicaciones o subredes locales acceden directamente a internet. Esto es ideal para la detección de dispositivos en la LAN, acelera las descargas no sensibles y permite acceder a servicios locales con restricciones regionales
Kill-Switch
Un cambio de red en Linux (pasar de una red wifi doméstica a un punto de acceso móvil o a una red wifi pública) puede provocar una condición de carrera que permite a otros ver su tráfico sin proteger, su IP real y sus solicitudes DNS, porque la tabla de enrutamiento predeterminada se sobrescribe con la nueva red externa antes de que se restablezca el túnel VPN.
¿Qué diferencia a SHP de otras VPN compartidas?
Entonces, ha decidido conseguir un VPN para Linux. De inmediato, aparecen en línea ofertas de NordVPN y ExpressVPN. ¿Merece la pena considerarlas? Primero, los precios suben después de solo un año, lo que encarece el VPN para usted. Segundo, cualquier función adicional siempre tiene un coste extra, por ejemplo, una IP dedicada. Tercero, hay un límite en el número de dispositivos conectados. ¿Por qué SHP es la mejor solución para usted? Estas son tres diferencias clave frente a NordVPN y ExpressVPN:
- Obtiene su propio VPS en lugar de un servidor compartido;
- una IP dedicada sin coste adicional;
- acceso root, para que pueda comprobar que no se guardan registros.
Es un buen comienzo para usar nuestro servicio VPN.
Cómo configurar un VPN en Linux en 3 pasos
Ya se ha decidido. Pero ¿qué sigue? ¿Cómo se registra en el servicio? Configurar un VPN en Linux no es tan sencillo como hacer clic en «Conectar», pero con SHP resulta bastante simple: no hace falta pasar por un proceso de verificación largo ni esperar todo el día a que el servidor confirme. El registro no genera estrés y no tiene requisitos adicionales. Le guiamos por el proceso en tres pasos.
ELEGIR
Regístrese, elija un protocolo, un plan y una ubicación de servidor, y luego pague con criptomonedas o tarjeta de crédito.
OBTENER
Acceda a los archivos de configuración de la VPN y al propio servidor a través del panel web.
CONECTAR
Conecte su dispositivo Linux a su servidor VPN. Y tenga en cuenta que todo sucede muy rápido: el proceso completo dura solo 10 minutos.
¿Qué protocolo VPN debería usar en Linux?
Para elegir un protocolo, revise las funciones y especificaciones del software cliente VPN para Linux. Compare estas especificaciones entre los distintos protocolos.
WireGuard
Si quiere la máxima velocidad de VPN y la menor carga de CPU en Linux, elija WireGuard. Ya está integrado en el kernel de Linux, así que obtiene una integración fluida y una gran eficiencia de recursos. El código ligero de WireGuard para Linux significa que puede transferir más datos con menos esfuerzo para su hardware, y si cambia de red, se reconecta casi al instante.
OpenVPN
Pero a veces se queda atrapado detrás de un firewall estricto o de una red pública que bloquea el tráfico VPN habitual. Ahí es donde OpenVPN en Linux resulta útil. Se adapta bien a entornos restrictivos y se cuela por puertos como el TCP 443, que la mayoría de las redes dejan abiertos. La trayectoria de OpenVPN en Linux habla por sí sola: lleva más de veinte años siendo auditado, por lo que se confía en su estabilidad y seguridad. Eso sí, tenga en cuenta que es más pesado que WireGuard en Linux. Notará un mayor uso de CPU y velocidades máximas más bajas. Aun así, es una alternativa sólida cuando realmente la necesita.
OpenConnect VPN
OpenConnect VPN es un cliente VPN gratuito y de código abierto, diseñado como alternativa al cliente propietario AnyConnect de Cisco. Se usa para conectarse de forma segura a redes corporativas y privadas, disfrazando el tráfico como una solicitud HTTPS estándar (a través de puertos SSL/TLS), lo que facilita evitar bloqueos, firewalls de ISP y restricciones NAT.
Por qué un servidor VPN personal es la mejor opción para los usuarios de Linux
Con su propio servidor VPN para Linux ya no tiene que preocuparse de que un proveedor comercial registre su tráfico, limite su velocidad o llene su sistema de aplicaciones cliente pesadas. En Linux, todo encaja a la perfección. WireGuard, por ejemplo, se integra directamente en el kernel, con systemd gestionando el control del servicio, por lo que la configuración es limpia y eficiente. Hay cuatro ventajas concretas al elegir el mejor VPN para Linux:
- IP dedicada;
- Acceso root a su servidor: puede revisar los registros y personalizar la configuración según sus necesidades;
- Conexión aislada: sin vecinos;
- Un VPS para todos sus dispositivos: portátil, sobremesa, router y servidor.
En cuanto a rendimiento, hay mucho que apreciar. Con WireGuard funcionando a nivel de kernel, obtiene velocidades ultrarrápidas y apenas carga de CPU. Como no comparte espacio con usuarios aleatorios, no tiene que lidiar con limitaciones ni sorpresas de ancho de banda. ¿Quiere ir más allá? Adelante: escriba scripts para split tunneling, blinde su firewall con nftables o iptables, o ajuste su DNS. Todo está bajo su control.
Compatibilidad con Linux y distribuciones compatibles
Como no usamos una aplicación propia, sino aplicaciones oficiales de código abierto, puede usar nuestro servicio en todas las distribuciones Linux modernas, como: Ubuntu, Debian, Fedora, Arch Linux, Linux Mint, openSUSE, Raspberry Pi OS, CentOS, y así sucesivamente. Principalmente encontrará dos arquitecturas: x86_64 (el típico hardware de escritorio y portátil) y ARM (presente en muchos dispositivos de bajo consumo, como smartphones, Raspberry Pi o incluso algunos portátiles recientes).
Qué puede hacer con un VPN personal en Linux
Puede ajustar los parámetros y acceder a funciones experimentales que ningún otro proveedor de VPN ofrece, y puede configurarlo todo en cualquier momento mediante la CLI. Al usar una VPN, obtendrá acceso a contenido que no está disponible en su país y ocultará los sitios web que visita de su proveedor de internet.
Autoalojamiento de servicios a través de su túnel VPN
Cuando aloja sus propios servicios y se conecta a través de un túnel VPN privado, básicamente está poniendo un escudo seguro y cifrado alrededor de sus apps caseras: piense en cosas como Nextcloud para archivos, Jellyfin para streaming o Home Assistant para sus dispositivos inteligentes. ¿Lo mejor? En su propio VPS con acceso root, puede configurar sus propios servicios (Nextcloud, Bitwarden, Jellyfin, servidor Git) junto a un túnel VPN. Esto es único: no es posible con los planes de alojamiento compartido de la competencia.
Proteja su portátil en el wifi público
Cuando usa wifi público, tiene que estar alerta: estas redes no son tan seguras como parecen. Empiece por cifrar su tráfico de datos; una VPN ayuda mucho aquí, protegiendo su información de curiosos que acechan en la misma red. Cafeterías, aeropuertos, hoteles: redes abiertas. En el wifi público, la mayor parte de su tráfico ya está cifrado por HTTPS, pero sus solicitudes DNS y los dominios a los que se conecta (mediante SNI) siguen siendo visibles para cualquiera en la misma red. Una VPN también oculta eso, de modo que nadie que observe la red sepa qué sitios visita.
Acceda de forma segura a servicios bancarios y recursos de trabajo
Para acceder de forma segura a servicios bancarios y recursos de trabajo mediante una VPN, es importante usar una solución comercial fiable o una VPN corporativa para Linux, seguir las recomendaciones para elegir un servidor y no descuidar medidas de seguridad adicionales, como la autenticación multifactor. Si trabaja habitualmente desde el extranjero, debería considerar una VPN con IP dedicada. Una IP estática hace que su historial de inicio de sesión sea más coherente y reduce la probabilidad de que el banco marque su acceso como sospechoso. Conectarse a un servidor situado en su país o ciudad ayuda a evitar que se le marque por actividad sospechosa. Iniciar sesión en su cuenta bancaria desde una IP de otro país puede activar sistemas de seguridad, provocar un bloqueo temporal de la cuenta o requerir verificación de identidad adicional.
SHP frente a apps de VPN gratuitas para Linux
Para comparar SHP y los servicios VPN gratuitos para Linux, puede revisar sus funciones:
| VPN gratuito para Linux | VPN de pago típico para Linux | Servidor VPN personal de SHP | |
|---|---|---|---|
| Sin registros de tráfico | |||
| Ancho de banda aislado | |||
| Anuncios | |||
| IP dedicada | Con coste adicional | ||
| Acceso root | |||
| Protocolos compatibles | 1-2 | 2-4 | 7 |
Use SHP en otros dispositivos
SHP le proporciona un servidor con la configuración preestablecida, al que puede conectar cualquier dispositivo compatible con el protocolo que haya elegido, de modo que una sola configuración funciona en todas partes. También funciona en dispositivos Windows, iOS y MacOS. SHP le permite usar una sola suscripción en varios dispositivos a la vez. De forma predeterminada, SHP proporciona entre 10 y 32 archivos de configuración para conectarse a una VPN (según el protocolo), pero si necesita más, puede conectarse al servidor y generar tantos archivos adicionales como necesite.
Preguntas frecuentes
Solo usamos aplicaciones oficiales de código abierto; puede encontrar los enlaces de descarga en la página /get-started o en el panel de control de su servidor.
Sí. El soporte no depende de SHP, sino de los clientes del protocolo: están disponibles en todas las distribuciones principales a través de los repositorios estándar.
Sí. SHP funciona completamente a través de la CLI (wg, openvpn, systemd-networkd). Esto resulta práctico para servidores sin interfaz gráfica, dispositivos Raspberry Pi y la automatización mediante scripts.
No. Cada plan es un VPS real con funciones específicas que ofrece SHP con IP dedicada. Sin embargo, si el coste es una preocupación importante para usted o su proyecto tiene un presupuesto limitado, podemos ofrecerle una alternativa económica adecuada: un plan mensual sin compromisos a largo plazo.
WireGuard suele considerarse la mejor opción para Linux gracias a su integración directa en el kernel del sistema, su alto rendimiento y su arquitectura compacta. Está incluido en el kernel de Linux desde la versión 5.6, lo que ofrece una sobrecarga mínima y una configuración más sencilla. OpenVPN para Linux es más versátil y funciona mejor a través de firewalls estrictos. Ambos están disponibles en SHP.
Configurar WireGuard en Linux es bastante sencillo. Simplemente instale el paquete de WireGuard con el gestor de paquetes de su distribución (como apt, dnf o pacman), descargue después el archivo de configuración desde el panel de control de SHP y colóquelo en el directorio /etc/wireguard/. A continuación, solo queda activar la conexión VPN con el comando `wg-quick up`, indicando el nombre del archivo de configuración correspondiente. Si todo se hace correctamente, la conexión segura se establecerá en solo unos segundos.
Sí. Raspberry Pi OS admite completamente tanto WireGuard como OpenVPN sin necesidad de instalar componentes no estándar. Configurar ambos protocolos VPN es prácticamente idéntico a hacerlo en un ordenador Linux normal, por lo que los usuarios familiarizados con distribuciones de escritorio se adaptarán rápidamente. La configuración se instala igual que en un escritorio. Como bonus, existe la opción de enrutar el tráfico de toda la red local a través de la Pi.
WireGuard ofrece un mayor rendimiento porque se ejecuta directamente en el kernel de Linux; OpenVPN usa más recursos, pero en hardware moderno apenas lo notará. En un VPS de SHP, cada usuario dispone de sus propios recursos, por lo que el ancho de banda de red no se comparte con otros clientes. Esto garantiza un rendimiento constante y velocidades de conexión predecibles. La ubicación cercana significa un ping bajo.
Sí, es seguro. Si lo desea, puede registrarse sin indicar una dirección de correo electrónico ni completar el proceso KYC, y pagar con criptomonedas, lo que le permite mantener un alto nivel de privacidad. Otra ventaja es que se le concede acceso root completo al servidor. Esto le permite revisar por su cuenta los registros del sistema, supervisar el funcionamiento de los servicios y verificar qué datos se procesan y almacenan. Para la conexión se utilizan clientes VPN de código abierto de confianza, como WireGuard y OpenVPN.