Le meilleur VPN personnel pour Linux : votre propre serveur, IP dédiée, clients open source
Si vous utilisez Linux et que vous cherchez un VPN fiable et de haute qualité, le meilleur VPN pour Linux, vous êtes au bon endroit. Entrons dans le vif du sujet. WireGuard, OpenVPN, IKEv2/IPSec, OpenConnect, Outline, VLESS+Reality (Xray-core), Hiddify. Voici ce que nous savons sur la mise en place de votre propre serveur VPN sous Linux avec des logiciels entièrement open source. Comme vous avez besoin de votre propre serveur avec une IP dédiée et de la confidentialité, les fournisseurs de VPN commerciaux traditionnels ne sont pas faits pour vous. Vous pouvez tout faire vous-même sur votre propre serveur, que vous devrez louer chez un hébergeur et configurer par vos propres moyens. Mais si vous ne voulez pas passer plusieurs heures à tout configurer vous-même, tout en voulant un VPN correctement paramétré et un accès au serveur ? La réponse est simple : le Self Hosted Project (SHP). SHP n'est pas une simple application VPN de plus pour Linux. Chaque client reçoit son propre serveur avec chiffrement, accès root, une IP dédiée, la configuration automatique de plusieurs protocoles, ainsi que la possibilité de changer de localisation. Connectez-vous via n'importe quel protocole disponible pour Linux.
Fonctionnalités clés du VPN sous Linux
Voyons d'abord plus en détail comment le VPN fonctionne au sein de l'architecture Linux.
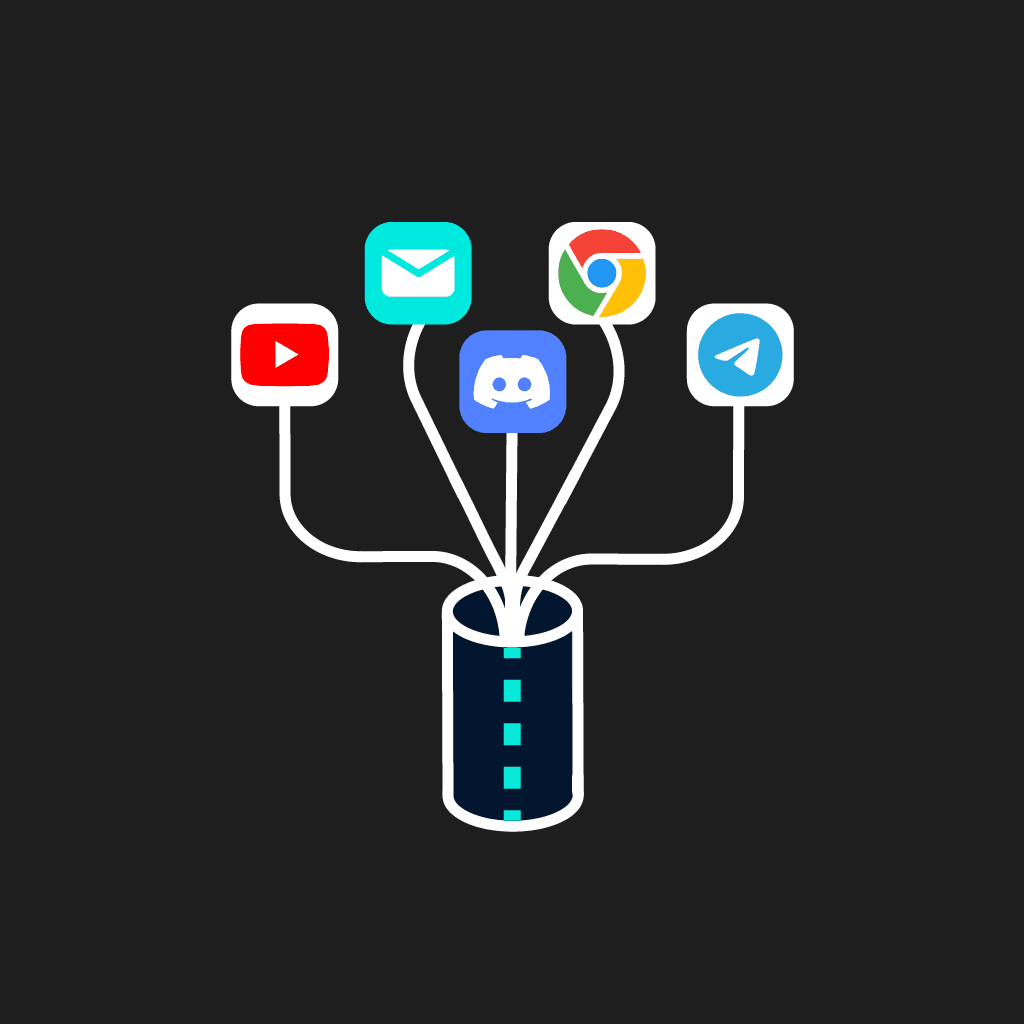
Le niveau architectural
Le VPN est intégré à l'architecture Android via le framework système officiel VPNService API. Le système réserve une interface virtuelle isolée (TUN) pour le VPN. Cela permet à une application de centraliser le filtrage et la redirection du trafic sortant de l'appareil.
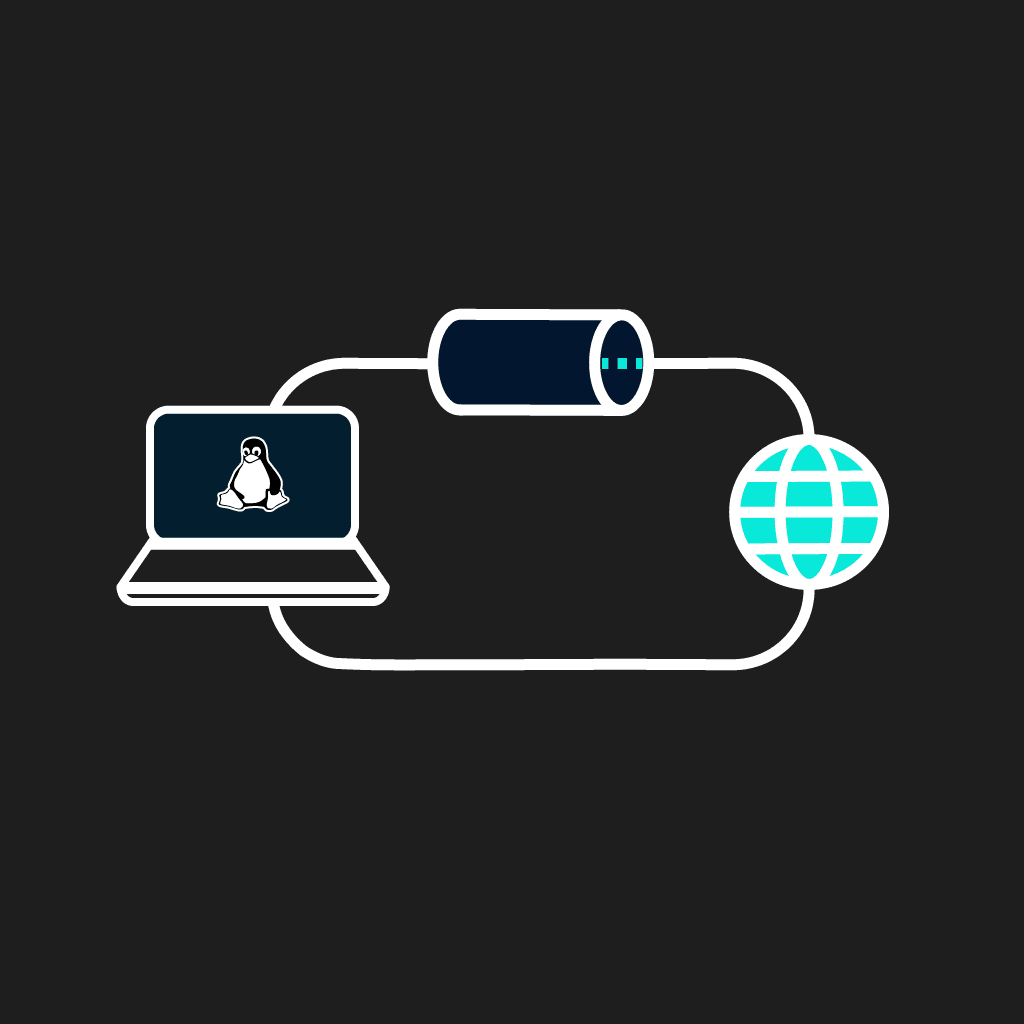
Split-Tunneling
Le split tunneling VPN sous Linux vous permet d'acheminer le trafic sélectionné via un tunnel VPN chiffré, tout en laissant les autres applications ou sous-réseaux locaux accéder directement à internet. C'est idéal pour la découverte des appareils sur le réseau local, cela accélère les téléchargements non sensibles et permet d'accéder à des services locaux soumis à des restrictions régionales
Kill-Switch
Un changement de réseau sous Linux (passage d'un Wi-Fi domestique à un point d'accès mobile ou à un Wi-Fi public) peut déclencher une race condition permettant à des tiers de voir votre trafic non sécurisé, votre IP réelle et vos requêtes DNS, la table de routage par défaut étant écrasée par le nouveau réseau externe avant que le tunnel VPN ne soit rétabli.
Qu'est-ce qui différencie SHP des autres VPN partagés ?
Vous avez donc décidé d'adopter un VPN pour Linux. Aussitôt, des offres de NordVPN et ExpressVPN apparaissent en ligne. Valent-elles la peine d'être considérées ? D'abord, les prix augmentent après seulement un an, rendant le VPN coûteux pour vous. Ensuite, toute fonctionnalité supplémentaire a toujours un coût, par exemple une IP dédiée. Enfin, il existe une limite au nombre d'appareils connectés. Pourquoi SHP est-il la meilleure solution pour vous ? Voici trois différences clés par rapport à NordVPN et ExpressVPN :
- Vous obtenez votre propre VPS au lieu d'un serveur partagé ;
- une IP dédiée sans frais supplémentaires ;
- un accès root, pour que vous puissiez vérifier qu'aucun journal n'est conservé.
C'est un très bon point de départ pour utiliser notre service VPN.
Comment configurer un VPN sous Linux en 3 étapes
Vous avez pris votre décision. Mais que faire ensuite ? Comment s'inscrire au service ? Configurer un VPN sous Linux n'est pas aussi simple que de cliquer sur «Connecter», mais c'est assez simple avec SHP : pas besoin de passer par un long processus de vérification ni d'attendre toute la journée la confirmation du serveur. L'inscription se fait sans stress et sans exigence supplémentaire. Laissez-nous vous guider à travers le processus en trois étapes.
CHOISIR
Inscrivez-vous, choisissez un protocole, une formule et un emplacement de serveur, puis payez en cryptomonnaie ou par carte bancaire.
OBTENIR
Accédez aux fichiers de configuration VPN et au serveur lui-même via le panneau web.
CONNECTER
Connectez votre appareil Linux à votre serveur VPN. Et sachez que tout cela va très vite : l'ensemble du processus prend seulement 10 minutes.
Quel protocole VPN utiliser sous Linux ?
Pour choisir un protocole, examinez les fonctionnalités et les spécifications du logiciel client VPN pour Linux. Comparez ces spécifications entre les différents protocoles.
WireGuard
Si vous voulez la vitesse VPN la plus rapide et la charge CPU la plus faible sous Linux, optez pour WireGuard. Il est déjà intégré au noyau Linux, ce qui garantit une intégration fluide et une excellente efficacité des ressources. Le code léger de WireGuard pour Linux vous permet de transférer plus de données en sollicitant moins votre matériel, et si vous changez de réseau, il se reconnecte presque instantanément.
OpenVPN
Mais parfois, vous êtes bloqué derrière un pare-feu strict ou un réseau public qui bloque le trafic VPN classique. C'est là qu'OpenVPN sous Linux se révèle utile. Il s'adapte bien aux environnements restrictifs, en passant par des ports comme le TCP 443 que la plupart des réseaux laissent ouverts. Le parcours d'OpenVPN sous Linux parle de lui-même : il est audité depuis plus de vingt ans, ce qui inspire confiance quant à sa stabilité et sa sécurité. Gardez toutefois à l'esprit qu'il est plus lourd que WireGuard sous Linux. Vous constaterez une utilisation CPU plus élevée et des vitesses maximales plus faibles. Cela reste néanmoins une solution de secours solide quand vous en avez vraiment besoin.
OpenConnect VPN
OpenConnect VPN est un client VPN gratuit et open source, conçu comme alternative au client propriétaire AnyConnect de Cisco. Il permet de se connecter en toute sécurité à des réseaux d'entreprise et privés en déguisant le trafic en requête HTTPS standard (via des ports SSL/TLS), ce qui facilite le contournement des blocages, des pare-feu des FAI et des restrictions NAT.
Pourquoi un serveur VPN personnel est le meilleur choix pour les utilisateurs de Linux
Avec votre propre serveur VPN pour Linux, plus besoin de vous inquiéter qu'un fournisseur commercial enregistre votre trafic, limite vos vitesses ou remplisse votre système d'applications clientes lourdes. Sous Linux, tout s'intègre naturellement. WireGuard, par exemple, s'intègre directement au noyau, avec systemd qui gère le contrôle du service, ce qui rend la configuration propre et efficace. Choisir le meilleur VPN pour Linux présente quatre avantages précis :
- IP dédiée ;
- Accès root à votre serveur : vous pouvez consulter les journaux et personnaliser la configuration selon vos besoins ;
- Connexion isolée : pas de voisins ;
- Un seul VPS pour tous vos appareils : ordinateur portable, ordinateur de bureau, routeur et serveur.
Côté performances, il y a de quoi être conquis. Avec WireGuard qui fonctionne au niveau du noyau, vous obtenez des vitesses fulgurantes et une charge CPU quasi nulle. Comme vous ne partagez pas l'espace avec des utilisateurs aléatoires, vous n'avez pas à gérer de limitation ni de restrictions de bande passante surprises. Envie d'aller plus loin ? Allez-y : écrivez des scripts de split tunneling, verrouillez votre pare-feu avec nftables ou iptables, ou ajustez votre DNS. Tout est entre vos mains.
Compatibilité Linux et distributions prises en charge
Comme nous n'utilisons pas notre propre application, mais des applications officielles open source, vous pouvez utiliser notre service sur toutes les distributions Linux modernes, telles que : Ubuntu, Debian, Fedora, Arch Linux, Linux Mint, openSUSE, Raspberry Pi OS, CentOS, et ainsi de suite. Vous rencontrerez principalement deux architectures : x86_64 (le matériel classique des ordinateurs de bureau et portables) et ARM (présente sur de nombreux appareils à faible consommation, comme les smartphones, les Raspberry Pi, ou même certains ordinateurs portables récents).
Ce que vous pouvez faire avec un VPN personnel sous Linux
Vous pouvez affiner les paramètres et accéder à des fonctionnalités expérimentales qu'aucun autre fournisseur de VPN ne propose, et tout configurer à tout moment via la CLI. En utilisant un VPN, vous accéderez à des contenus indisponibles dans votre pays et masquerez à votre fournisseur d'accès les sites que vous visitez.
Auto-hébergez des services via votre tunnel VPN
Lorsque vous auto-hébergez des services et vous connectez via un tunnel VPN privé, vous placez en réalité un bouclier sécurisé et chiffré autour de vos applications personnelles : pensez à des outils comme Nextcloud pour les fichiers, Jellyfin pour le streaming ou Home Assistant pour vos appareils connectés. Le plus intéressant ? Sur votre propre VPS avec accès root, vous pouvez installer vos propres services (Nextcloud, Bitwarden, Jellyfin, serveur Git) en parallèle d'un tunnel VPN. C'est unique : impossible avec les offres d'hébergement mutualisé de la concurrence.
Protégez votre ordinateur portable sur un Wi-Fi public
Lorsque vous utilisez le Wi-Fi public, vous devez rester vigilant : ces réseaux ne sont pas aussi sûrs qu'ils en ont l'air. Commencez par chiffrer votre trafic de données ; un VPN est très utile ici, en protégeant vos informations des curieux qui rôdent sur le même réseau. Cafés, aéroports, hôtels : des réseaux ouverts. Sur un Wi-Fi public, l'essentiel de votre trafic est déjà chiffré par HTTPS, mais vos requêtes DNS et les domaines auxquels vous vous connectez (via SNI) restent visibles pour toute personne présente sur le même réseau. Un VPN masque aussi cela, si bien que personne surveillant le réseau ne sait quels sites vous visitez.
Accédez en toute sécurité aux services bancaires et ressources professionnelles
Pour accéder en toute sécurité à des services bancaires et à des ressources professionnelles via un VPN, il est important d'utiliser une solution commerciale fiable ou un VPN d'entreprise pour Linux, de suivre les recommandations pour choisir un serveur et de ne pas négliger des mesures de sécurité supplémentaires, comme l'authentification multifacteur. Si vous travaillez régulièrement depuis l'étranger, envisagez un VPN avec IP dédiée. Une IP statique rend votre historique de connexion plus cohérent et réduit le risque que la banque signale votre connexion comme suspecte. Se connecter à un serveur situé dans votre pays ou votre ville aide à éviter d'être signalé pour activité suspecte. Se connecter à son compte bancaire via une IP d'un autre pays peut déclencher des systèmes de sécurité, entraîner un blocage temporaire du compte ou exiger une vérification d'identité supplémentaire.
SHP face aux applications VPN gratuites pour Linux
Pour comparer SHP et les services VPN gratuits pour Linux, vous pouvez consulter leurs fonctionnalités :
| VPN gratuit pour Linux | VPN payant classique pour Linux | Serveur VPN personnel SHP | |
|---|---|---|---|
| Aucun journal de trafic | |||
| Bande passante isolée | |||
| Publicités | |||
| IP dédiée | Moyennant un supplément | ||
| Accès root | |||
| Protocoles pris en charge | 1-2 | 2-4 | 7 |
Utilisez SHP sur d'autres appareils
SHP vous fournit un serveur avec des paramètres préconfigurés, auquel vous pouvez connecter n'importe quel appareil prenant en charge le protocole choisi, de sorte qu'une seule configuration fonctionne partout. Cela fonctionne aussi sur les appareils Windows, iOS et MacOS. SHP vous permet d'utiliser un seul abonnement sur plusieurs appareils à la fois. Par défaut, SHP fournit entre 10 et 32 fichiers de configuration pour se connecter à un VPN (selon le protocole), mais si vous en avez besoin de plus, vous pouvez vous connecter au serveur et générer autant de fichiers supplémentaires que nécessaire.
Questions fréquentes
Nous utilisons uniquement des applications officielles open source ; vous trouverez les liens de téléchargement sur la page /get-started ou dans le tableau de bord de votre serveur.
Oui. La prise en charge ne dépend pas de SHP, mais des clients du protocole : ils sont disponibles dans toutes les distributions majeures via les dépôts standards.
Oui. SHP fonctionne entièrement via la CLI (wg, openvpn, systemd-networkd). C'est pratique pour les serveurs sans interface graphique, les appareils Raspberry Pi et l'automatisation par scripts.
Non. Chaque formule est un véritable VPS avec des fonctionnalités spécifiques fournies par SHP avec une IP dédiée. Cependant, si le coût est une préoccupation majeure pour vous ou si votre projet dispose d'un budget limité, nous pouvons vous proposer une alternative économique adaptée : une formule mensuelle sans engagement à long terme.
WireGuard est généralement considéré comme le meilleur choix pour Linux grâce à son intégration directe dans le noyau système, ses hautes performances et son architecture compacte. Il est inclus dans le noyau Linux depuis la version 5.6, ce qui offre une surcharge minimale et une configuration plus simple. OpenVPN pour Linux est plus polyvalent et fonctionne mieux à travers des pare-feu stricts. Les deux sont disponibles chez SHP.
Configurer WireGuard sous Linux est assez simple. Installez simplement le paquet WireGuard via le gestionnaire de paquets de votre distribution (comme apt, dnf ou pacman), téléchargez ensuite le fichier de configuration depuis le panneau de contrôle SHP et placez-le dans le répertoire /etc/wireguard/. Il ne vous reste plus qu'à activer la connexion VPN avec la commande `wg-quick up`, en indiquant le nom du fichier de configuration correspondant. Si tout est fait correctement, une connexion sécurisée s'établira en quelques secondes seulement.
Oui. Raspberry Pi OS prend entièrement en charge WireGuard et OpenVPN sans avoir besoin d'installer de composants non standards. Configurer les deux protocoles VPN est pratiquement identique à leur configuration sur un ordinateur Linux classique, de sorte que les utilisateurs habitués aux distributions de bureau s'y retrouveront rapidement. La configuration s'installe de la même manière que sur un ordinateur de bureau. En bonus, il est possible d'acheminer le trafic de tout le réseau local via le Pi.
WireGuard offre de meilleures performances car il fonctionne directement dans le noyau Linux ; OpenVPN utilise davantage de ressources, mais sur du matériel moderne, vous ne le remarquerez même pas. Sur un VPS SHP, chaque utilisateur dispose de ses propres ressources, de sorte que la bande passante réseau n'est pas partagée avec d'autres clients. Cela garantit des performances constantes et des vitesses de connexion prévisibles. La proximité de l'emplacement signifie un ping faible.
Oui, c'est sûr. Si vous le souhaitez, vous pouvez vous inscrire sans fournir d'adresse e-mail ni suivre de procédure KYC, et payer en cryptomonnaie, ce qui vous permet de conserver un niveau élevé de confidentialité. Un autre avantage est que vous bénéficiez d'un accès root complet au serveur. Vous pouvez ainsi consulter vous-même les journaux système, surveiller le fonctionnement des services et vérifier quelles données sont traitées et stockées. Des clients VPN open source fiables, comme WireGuard et OpenVPN, sont utilisés pour la connexion.