O melhor VPN pessoal para Linux: servidor próprio, IP dedicado, clientes de código aberto
Se utiliza Linux e precisa de um VPN fiável, de alta qualidade e o melhor VPN para Linux, chegou ao lugar certo. Vamos direto ao assunto. WireGuard, OpenVPN, IKEv2/IPSec, OpenConnect, Outline, VLESS+Reality (Xray-core), Hiddify. Isto é o que sabemos sobre configurar o seu próprio servidor VPN em Linux com software totalmente de código aberto. Como precisa do seu próprio servidor com IP dedicado e privacidade, os fornecedores de VPN comerciais tradicionais não são a opção certa para si. Pode fazer tudo isto no seu próprio servidor, que terá de alugar junto de um fornecedor de alojamento e configurar você mesmo. Mas e se não quiser passar várias horas a configurá-lo sozinho, mas ainda assim quiser um VPN bem configurado e acesso ao servidor? A resposta é simples: o Self Hosted Project (SHP). A SHP não é apenas mais uma aplicação VPN para Linux. Cada cliente recebe o seu próprio servidor com encriptação, acesso root, um IP dedicado, configuração automática de vários protocolos e a possibilidade de mudar de localização. Ligue-se através de qualquer protocolo disponível para Linux.
Funcionalidades-chave do VPN em Linux
Vamos primeiro perceber melhor como a VPN funciona dentro da arquitetura Linux.
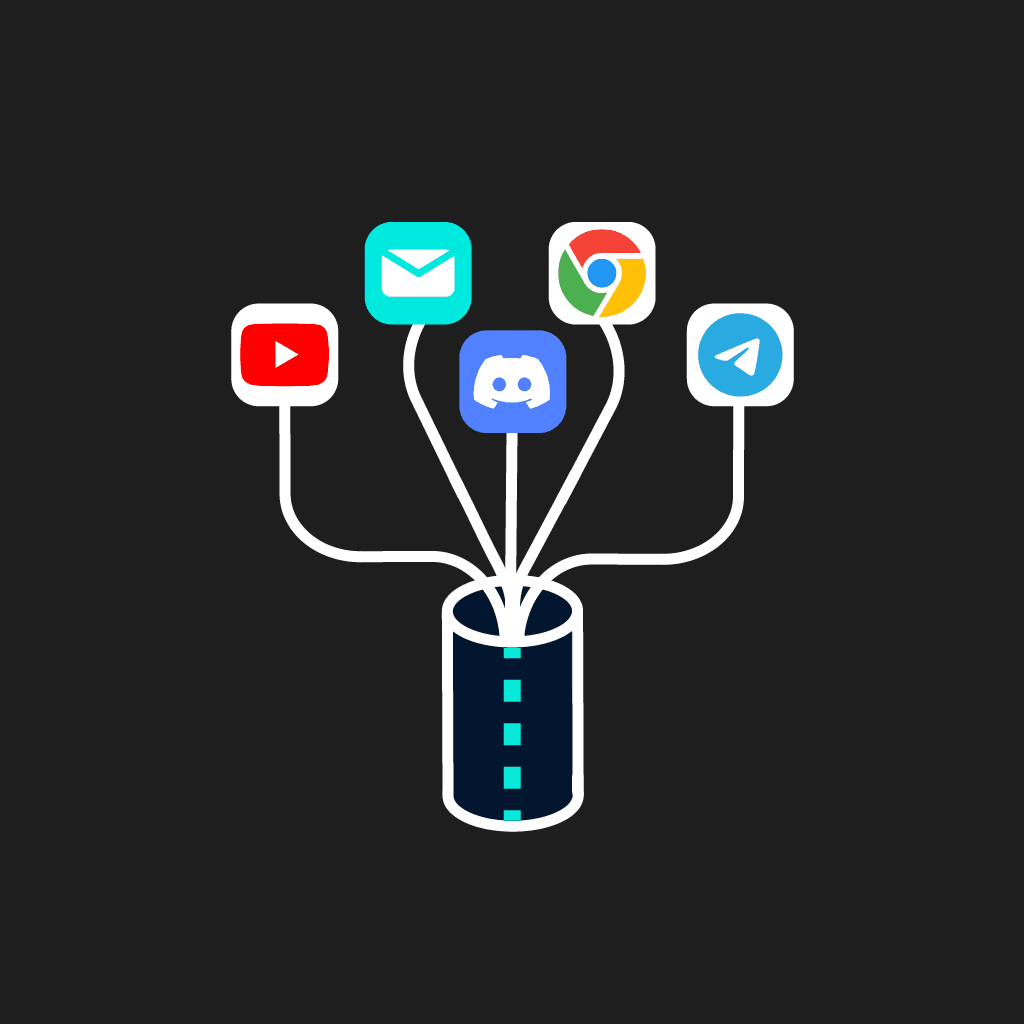
O nível arquitetónico
A VPN está integrada na arquitetura do Android através da framework oficial do sistema VPNService API. O sistema reserva uma interface virtual isolada (TUN) para a VPN. Isto permite que uma aplicação centralize a filtragem e o redirecionamento do tráfego de saída do dispositivo.
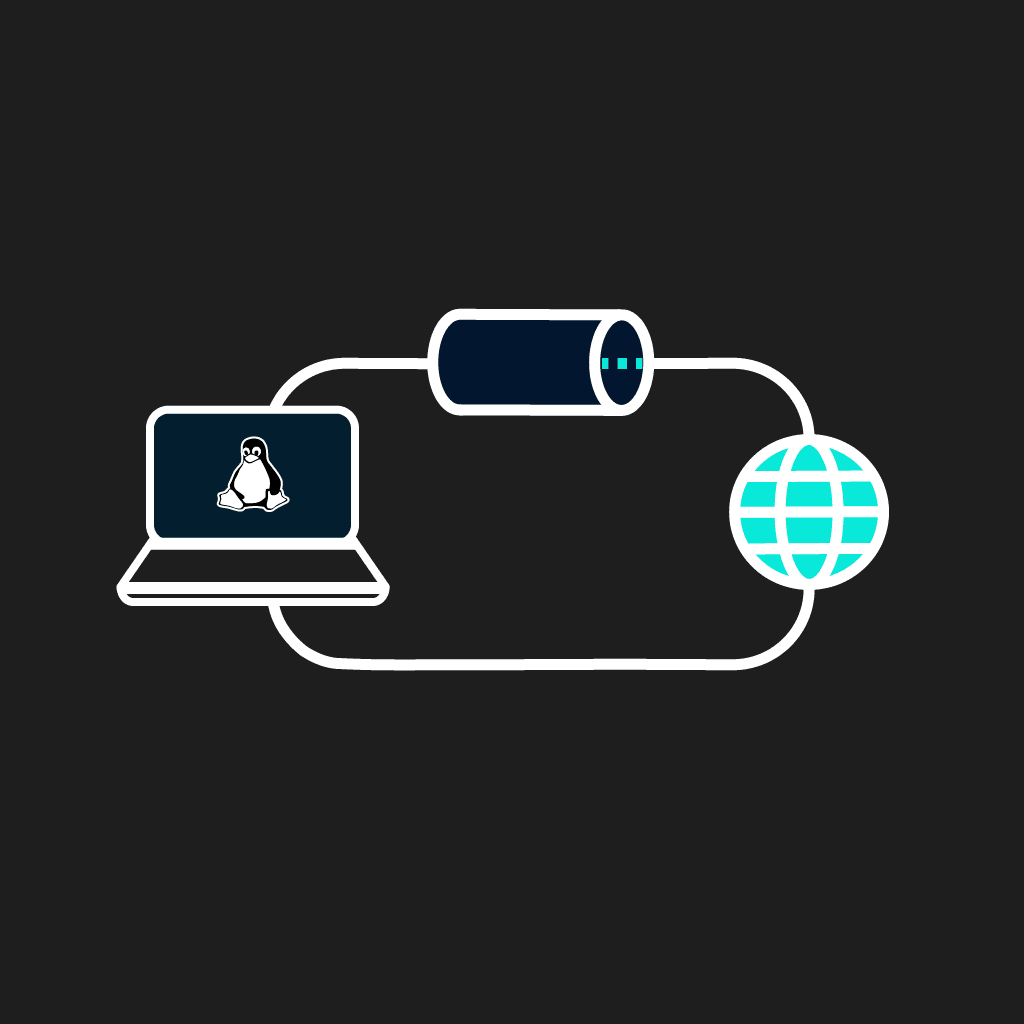
Split-Tunneling
O split tunneling de VPN em Linux permite-lhe encaminhar o tráfego selecionado através de um túnel VPN encriptado, enquanto outras aplicações ou sub-redes locais acedem diretamente à internet pública. Isto é ótimo para a deteção de dispositivos na LAN, acelera transferências não sensíveis e permite aceder a serviços locais com restrições regionais
Kill-Switch
Uma mudança de rede em Linux (passar de uma rede Wi-Fi doméstica para um hotspot móvel ou uma rede Wi-Fi pública) pode desencadear uma race condition que permite a terceiros ver o seu tráfego não protegido, o seu IP real e os seus pedidos DNS, uma vez que a tabela de encaminhamento predefinida é substituída pela nova rede externa antes de o túnel VPN ser restabelecido.
O que distingue a SHP de outras VPN partilhadas?
Então, decidiu obter um VPN para Linux. De imediato, começam a aparecer online ofertas da NordVPN e da ExpressVPN. Valerá a pena considerá-las? Primeiro, os preços sobem ao fim de apenas um ano, tornando o VPN caro para si. Segundo, qualquer funcionalidade adicional tem sempre um custo extra, por exemplo, um IP dedicado. Terceiro, existe um limite no número de dispositivos ligados. Porque é que a SHP é a melhor solução para si? Aqui estão três diferenças fundamentais em relação à NordVPN e à ExpressVPN:
- Recebe o seu próprio VPS em vez de um servidor partilhado;
- um IP dedicado sem custo adicional;
- acesso root, para que possa verificar que não são guardados registos.
É um bom começo para utilizar o nosso serviço VPN.
Como configurar um VPN em Linux em 3 passos
Já se decidiu. Mas o que vem a seguir? Como se regista no serviço? Configurar um VPN em Linux não é tão simples como clicar em «Ligar», mas é bastante simples com a SHP: não é preciso passar por um processo de verificação longo nem esperar o dia todo por uma confirmação do servidor. O registo é isento de stress e não tem requisitos adicionais. Vamos guiá-lo pelo processo em três passos.
ESCOLHER
Registe-se, escolha um protocolo, um plano e uma localização de servidor, depois pague com criptomoeda ou cartão de crédito.
OBTER
Aceda aos ficheiros de configuração da VPN e ao próprio servidor através do painel web.
LIGAR
Ligue o seu dispositivo Linux ao seu servidor VPN. E note que tudo acontece muito rapidamente: o processo completo demora apenas 10 minutos.
Que protocolo VPN devo usar em Linux?
Para escolher um protocolo, analise as funcionalidades e as especificações do software cliente VPN para Linux. Compare estas especificações entre os diferentes protocolos.
WireGuard
Se quer a maior velocidade de VPN e a menor carga de CPU em Linux, opte pelo WireGuard. Já vem integrado no kernel do Linux, o que garante uma integração fluida e uma ótima eficiência de recursos. O código leve do WireGuard para Linux permite transferir mais dados com menos esforço para o seu hardware e, se mudar de rede, reconecta-se quase instantaneamente.
OpenVPN
Mas, por vezes, fica preso atrás de uma firewall rigorosa ou de uma rede pública que bloqueia o tráfego VPN habitual. É aí que o OpenVPN em Linux se revela útil. Adapta-se bem a ambientes restritivos, passando por portas como a TCP 443 que a maioria das redes deixa abertas. O histórico do OpenVPN em Linux fala por si: é auditado há mais de vinte anos, por isso confia-se na sua estabilidade e segurança. Tenha apenas em mente que é mais pesado do que o WireGuard em Linux. Vai notar um maior uso de CPU e velocidades máximas mais baixas. Ainda assim, é uma solução de reserva sólida quando realmente precisa dela.
OpenConnect VPN
O OpenConnect VPN é um cliente VPN gratuito e de código aberto, concebido como alternativa ao cliente proprietário AnyConnect da Cisco. É utilizado para se ligar com segurança a redes empresariais e privadas, disfarçando o tráfego como um pedido HTTPS padrão (através de portas SSL/TLS), o que facilita contornar bloqueios, firewalls de ISP e restrições NAT.
Porque é que um servidor VPN pessoal é a melhor escolha para utilizadores de Linux
Com o seu próprio servidor VPN para Linux, já não precisa de se preocupar com um fornecedor comercial a registar o seu tráfego, a limitar as suas velocidades ou a encher o seu sistema de aplicações cliente pesadas. Em Linux, tudo se encaixa perfeitamente. O WireGuard, por exemplo, integra-se diretamente no kernel, com o systemd a gerir o controlo do serviço, o que torna a configuração limpa e eficiente. Há quatro vantagens específicas em escolher o melhor VPN para Linux:
- IP dedicado;
- Acesso root ao seu servidor: pode consultar os registos e personalizar a configuração de acordo com as suas necessidades;
- Ligação isolada: sem vizinhos;
- Um VPS para todos os seus dispositivos: portátil, computador de secretária, router e servidor.
Em termos de desempenho, há muito a gostar. Com o WireGuard a funcionar ao nível do kernel, obtém velocidades ultrarrápidas e quase nenhuma carga de CPU. Como não partilha o espaço com utilizadores aleatórios, não lida com limitações nem surpresas na largura de banda. Quer ir mais longe? Force a máquina: escreva scripts de split tunneling, blinde a sua firewall com nftables ou iptables, ou ajuste o seu DNS. Está tudo sob o seu controlo.
Compatibilidade com Linux e distribuições suportadas
Como não usamos uma aplicação própria, mas sim aplicações oficiais de código aberto, pode usar o nosso serviço em todas as distribuições Linux modernas, tais como: Ubuntu, Debian, Fedora, Arch Linux, Linux Mint, openSUSE, Raspberry Pi OS, CentOS, entre outras. Encontrará sobretudo duas arquiteturas principais: x86_64 (o hardware típico de computadores de secretária e portáteis) e ARM (presente em muitos dispositivos de baixo consumo, como smartphones, Raspberry Pi ou até alguns portáteis mais recentes).
O que pode fazer com um VPN pessoal em Linux
Pode ajustar as definições e aceder a funcionalidades experimentais que nenhum outro fornecedor de VPN oferece, e configurar tudo a qualquer momento através da CLI. Ao usar uma VPN, terá acesso a conteúdos indisponíveis no seu país e ocultará do seu fornecedor de internet os sites que visita.
Faça self-hosting de serviços através do seu túnel VPN
Quando faz self-hosting de serviços e se liga através de um túnel VPN privado, está basicamente a colocar um escudo seguro e encriptado à volta das suas aplicações domésticas: pense em coisas como o Nextcloud para ficheiros, o Jellyfin para streaming ou o Home Assistant para os seus dispositivos inteligentes. A melhor parte? No seu próprio VPS com acesso root, pode configurar os seus próprios serviços (Nextcloud, Bitwarden, Jellyfin, servidor Git) juntamente com um túnel VPN. Isto é único: não é possível com os planos de alojamento partilhado da concorrência.
Proteja o seu portátil em Wi-Fi público
Quando usa Wi-Fi público, tem de estar atento: estas redes não são tão seguras como parecem. Comece por encriptar o seu tráfego de dados; uma VPN ajuda muito aqui, protegendo a sua informação de curiosos à espreita na mesma rede. Cafés, aeroportos, hotéis: redes abertas. Em Wi-Fi público, a maior parte do seu tráfego já está encriptada por HTTPS, mas os seus pedidos DNS e os domínios a que se liga (via SNI) continuam visíveis para qualquer pessoa na mesma rede. Uma VPN também oculta isso, para que ninguém que esteja a observar a rede saiba que sites está a visitar.
Aceda com segurança a serviços bancários e recursos de trabalho
Para aceder com segurança a serviços bancários e recursos de trabalho através de uma VPN, é importante usar uma solução comercial fiável ou uma VPN empresarial para Linux, seguir as recomendações para escolher um servidor e não negligenciar medidas de segurança adicionais, como a autenticação multifator. Se trabalha regularmente a partir do estrangeiro, deve considerar uma VPN com IP dedicado. Um IP estático torna o seu histórico de início de sessão mais consistente e reduz a probabilidade de o banco assinalar o seu acesso como suspeito. Ligar-se a um servidor localizado no seu país ou cidade ajuda a evitar ser assinalado por atividade suspeita. Iniciar sessão na sua conta bancária a partir de um IP de outro país pode acionar sistemas de segurança, resultar num bloqueio temporário da conta ou exigir verificação de identidade adicional.
SHP vs aplicações VPN gratuitas para Linux
Para comparar a SHP e os serviços VPN gratuitos para Linux, pode rever as suas funcionalidades:
| VPN gratuito para Linux | VPN pago típico para Linux | Servidor VPN pessoal da SHP | |
|---|---|---|---|
| Sem registos de tráfego | |||
| Largura de banda isolada | |||
| Anúncios | |||
| IP dedicado | Mediante custo adicional | ||
| Acesso root | |||
| Protocolos suportados | 1-2 | 2-4 | 7 |
Use a SHP noutros dispositivos
A SHP fornece-lhe um servidor com definições pré-configuradas, ao qual pode ligar qualquer dispositivo compatível com o protocolo escolhido, de modo que uma única configuração funciona em qualquer lugar. Também funciona em dispositivos Windows, iOS e MacOS. A SHP permite-lhe usar uma única subscrição em vários dispositivos ao mesmo tempo. Por predefinição, a SHP fornece entre 10 e 32 ficheiros de configuração para ligação a uma VPN (consoante o protocolo), mas se precisar de mais, pode ligar-se ao servidor e gerar quantos ficheiros adicionais precisar.
Perguntas frequentes
Utilizamos apenas aplicações oficiais de código aberto; pode encontrar os links de transferência na página /get-started ou no painel do seu servidor.
Sim. O suporte não depende da SHP, mas sim dos clientes do protocolo: estão disponíveis em todas as principais distribuições através dos repositórios padrão.
Sim. A SHP funciona inteiramente através da CLI (wg, openvpn, systemd-networkd). Isto é prático para servidores sem interface gráfica, dispositivos Raspberry Pi e automatização por scripts.
Não. Cada plano é um VPS real com funcionalidades específicas fornecidas pela SHP com IP dedicado. No entanto, se o custo for uma preocupação importante para si ou se o seu projeto tiver um orçamento limitado, podemos oferecer-lhe uma alternativa económica adequada: um plano mensal sem compromissos a longo prazo.
O WireGuard é geralmente considerado a melhor escolha para Linux devido à sua integração direta no kernel do sistema, ao seu elevado desempenho e à sua arquitetura compacta. Está incluído no kernel do Linux desde a versão 5.6, o que oferece uma sobrecarga mínima e uma configuração mais simples. O OpenVPN para Linux é mais versátil e funciona melhor através de firewalls rigorosas. Ambos estão disponíveis na SHP.
Configurar o WireGuard em Linux é bastante simples. Basta instalar o pacote WireGuard através do gestor de pacotes da sua distribuição (como apt, dnf ou pacman), transferir depois o ficheiro de configuração a partir do painel de controlo da SHP e colocá-lo na diretoria /etc/wireguard/. Depois disso, só falta ativar a ligação VPN com o comando `wg-quick up`, indicando o nome do ficheiro de configuração correspondente. Se tudo for feito corretamente, uma ligação segura será estabelecida em apenas alguns segundos.
Sim. O Raspberry Pi OS suporta totalmente tanto o WireGuard como o OpenVPN sem necessidade de instalar componentes não padrão. Configurar os dois protocolos VPN é praticamente idêntico a configurá-los num computador Linux comum, pelo que os utilizadores familiarizados com distribuições de ambiente de trabalho se adaptarão rapidamente. A configuração é instalada da mesma forma que num desktop. Como bónus, existe a opção de encaminhar o tráfego de toda a rede local através do Pi.
O WireGuard oferece maior desempenho porque é executado diretamente no kernel do Linux; o OpenVPN usa mais recursos, mas em hardware moderno nem sequer irá notar. Num VPS da SHP, cada utilizador dispõe dos seus próprios recursos, pelo que a largura de banda da rede não é partilhada com outros clientes. Isto garante um desempenho consistente e velocidades de ligação previsíveis. A localização próxima significa um ping baixo.
Sim, é seguro. Se quiser, pode registar-se sem fornecer um endereço de email ou concluir o processo KYC, e efetuar pagamentos com criptomoeda, o que lhe permite manter um elevado nível de privacidade. Outra vantagem é que lhe é concedido acesso root total ao servidor. Isto permite-lhe rever de forma independente os registos do sistema, monitorizar o funcionamento dos serviços e verificar que dados estão a ser processados e armazenados. Para a ligação são utilizados clientes VPN de código aberto fiáveis, como o WireGuard e o OpenVPN.